Wazuh 是開源 EDR / XDR 領域中的好工具,即將釋出的 5.0 版也非常令人期待。不過它所產生的警報,有時需要多筆一起判斷,或是結合更多情資與 AI 判讀,才能有效降低資安人員的處理時間,這要怎麼辦呢?
SocTalk 是一款專注接取 Wazuh 警報,搭配 Cortex、MISP 與 AI 進行分析的開源專案。它還會結合前後相關事件複查,依據結果判定自動結案或是交由人工審查,有效減少資安人員的工作時間。
我已經將此專案做好繁體中文介面的翻譯並提交,待 merge 之後,下個版本就可以使用。本文截圖都是我自己環境中的繁體中文介面。
SocTalk 功能概述
簡單說,SocTalk 是放在 Wazuh 後面的一位 AI 分析師。它持續輪詢 Wazuh 的警報,把相關的警報關聯成同一個「調查」,再交給兩段式的 LLM 處理流程:
- 第一段:路由
快速判斷這筆警報要往哪裡走,需要查哪些情資 - 第二段:推理判定
綜合 Wazuh 記錄、Cortex 分析結果、MISP 威脅情資,做出判定並寫下理由
判定結果分成幾種:證據明確是誤報的自動結案、需要更多資訊的補充查證、可疑或惡意的升級給人工審查。每一步都會留下事件記錄,事後可以完整回溯 AI 是怎麼判斷的。
Cortex、MISP 與 TheHive 都是選配整合,沒有也能跑,只是情資越多,AI 判斷得越準。
實例一:AI 判定為誤報並自動結案
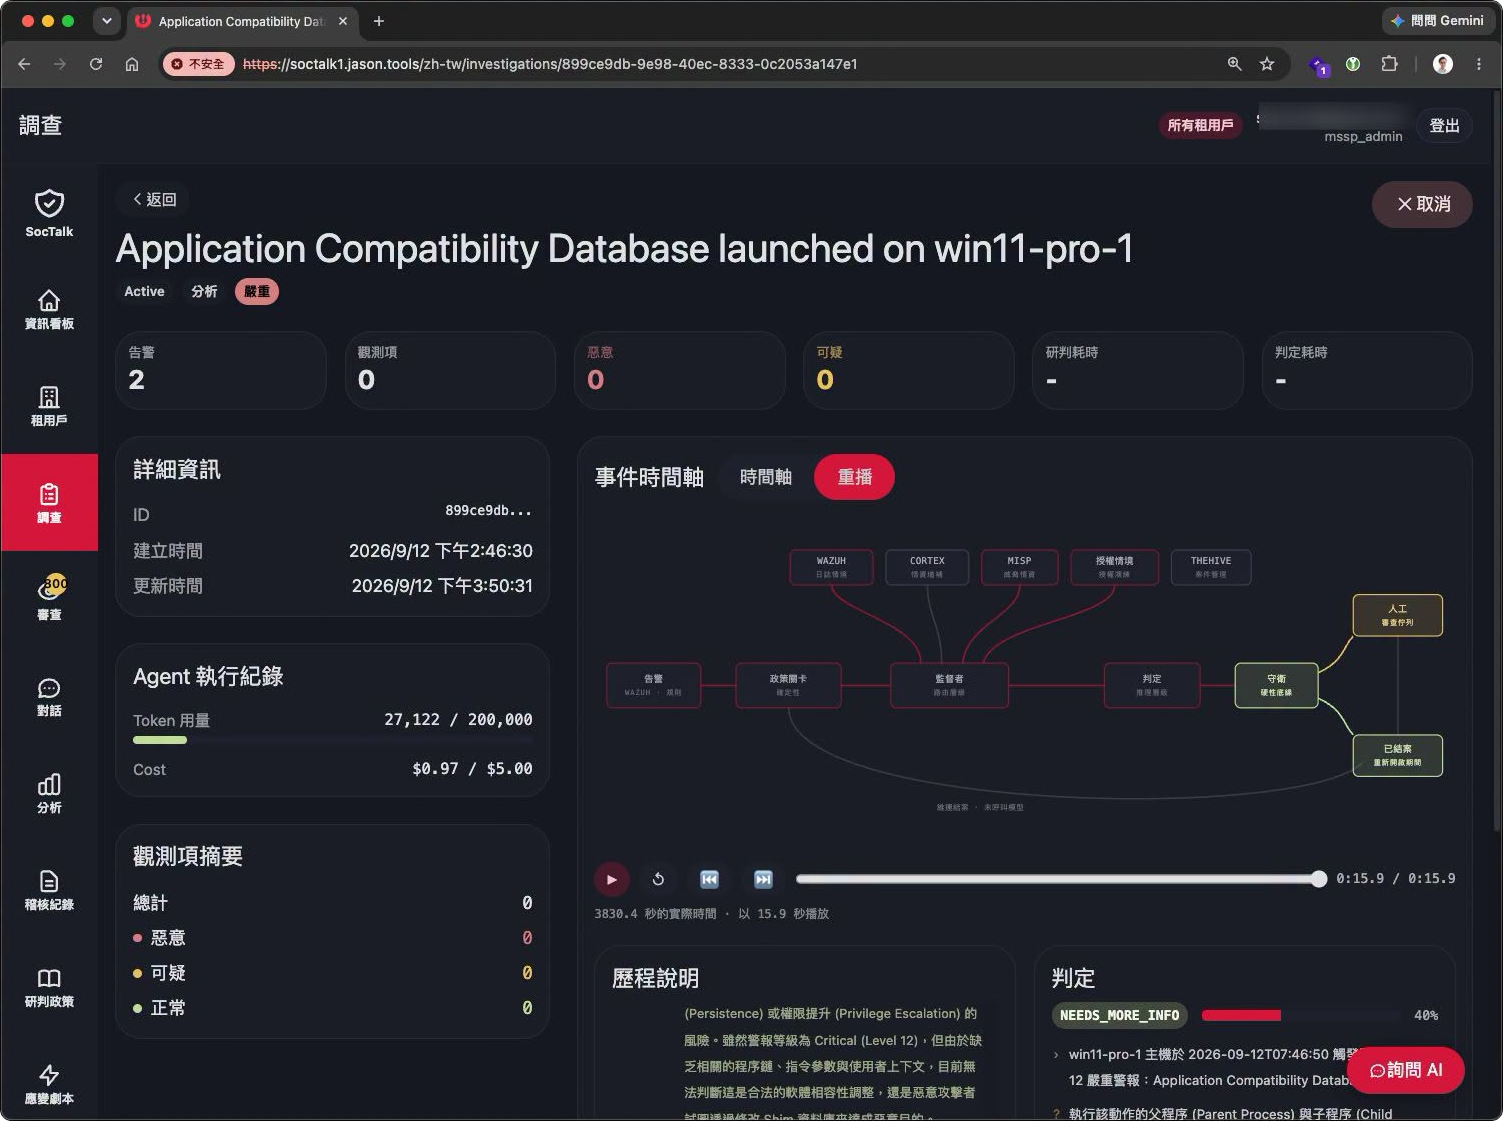
這是一台 Windows 11 主機上應用程式執行後觸發的 Level 12 警報「Application Compatibility Database launched」。等級是 Critical,如果每一筆都要人工點開來看,資安人員的時間很快就被吃光。
經過 SocTalk 判定後自動結案,本文首圖就是這筆調查。畫面右側的事件時間軸可以重播,看它從警報進來、經過政策關卡、到監督者分派查詢 Wazuh、Cortex、MISP 與授權情境,最後做出判定的整個流程。左側的 Agent 執行紀錄則會顯示這次調查用了多少 Token 與費用。
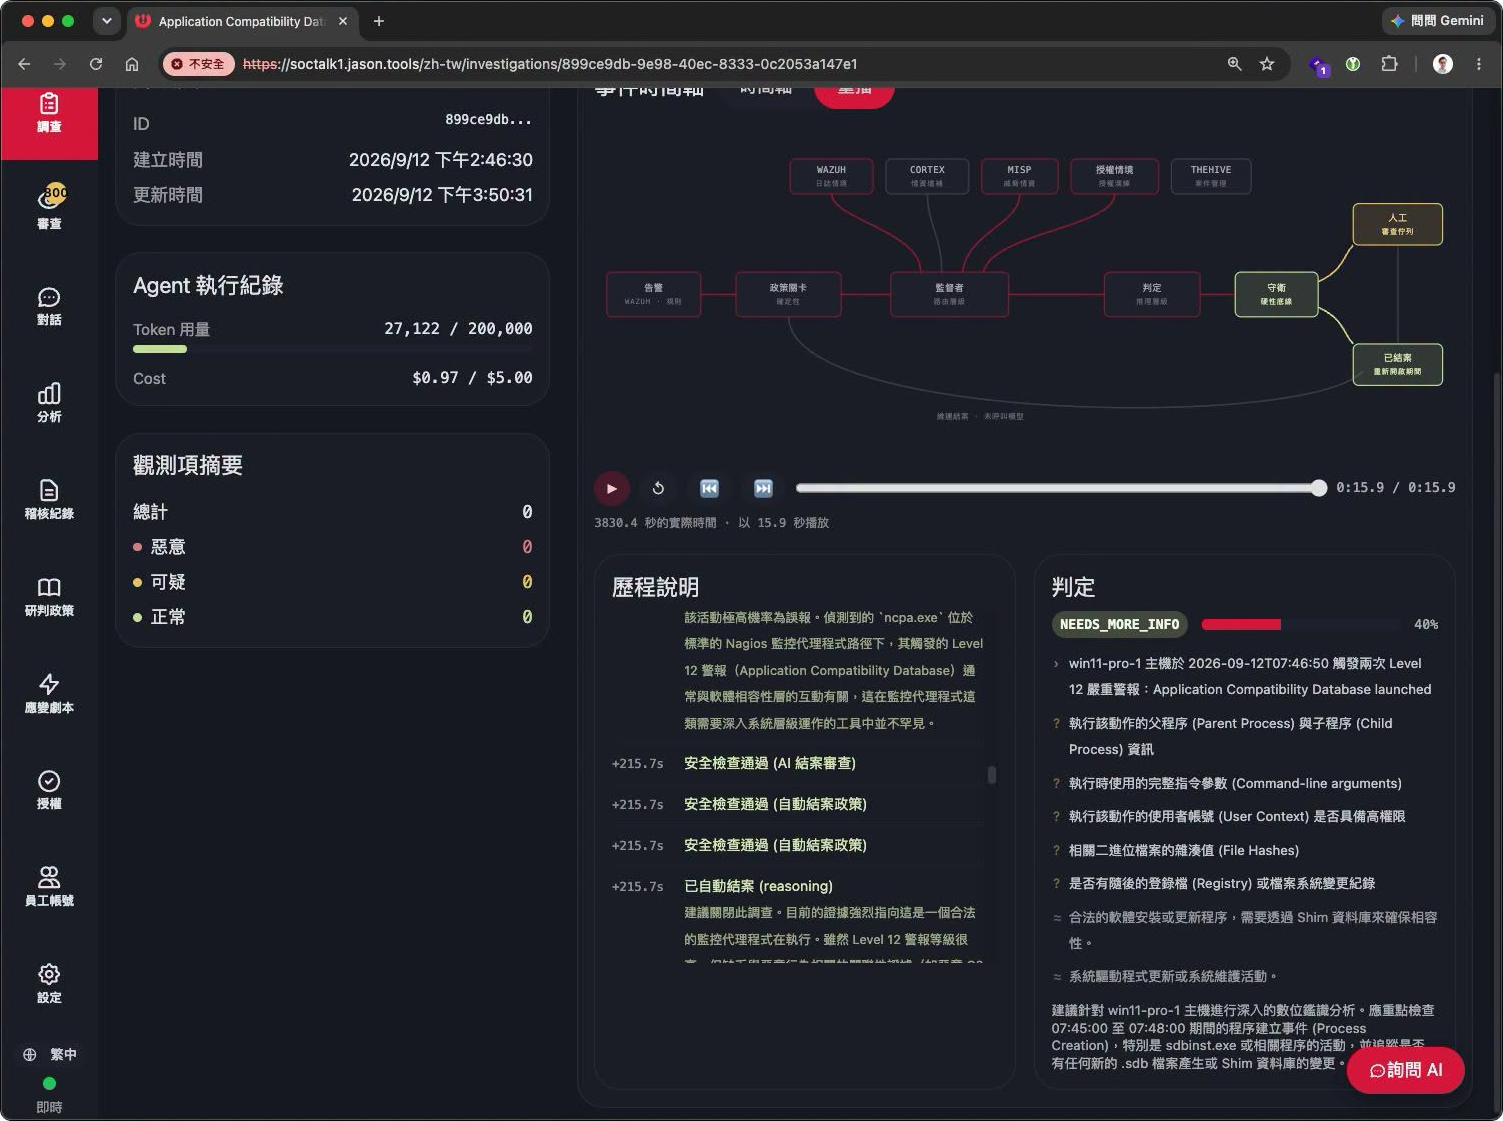
下方有完整的歷程說明與判定結果。以這個案例來說,AI 發現觸發的是 ncpa.exe,位於標準的 Nagios 監控代理程式路徑下,判斷是監控工具與軟體相容性層的正常互動;經過 AI 結案審查與自動結案政策兩道安全檢查後才結案。
判定區也會列出它覺得還缺哪些資訊,例如父程序與子程序、完整指令參數、執行的使用者帳號、檔案雜湊值等等,並建議後續的鑑識方向,不是丟一句「沒事」就結束。
實例二:命中 IOC 的惡意 IP
第二個例子是來源 IP 命中我自己 IOC 清單的警報。SocTalk 收到後,從它自己搭配的情資來源再次判定,確認是惡意 IP,並搭配 AI 判斷其行為,最後以 95% 的信心度建議升級交由人工審查。
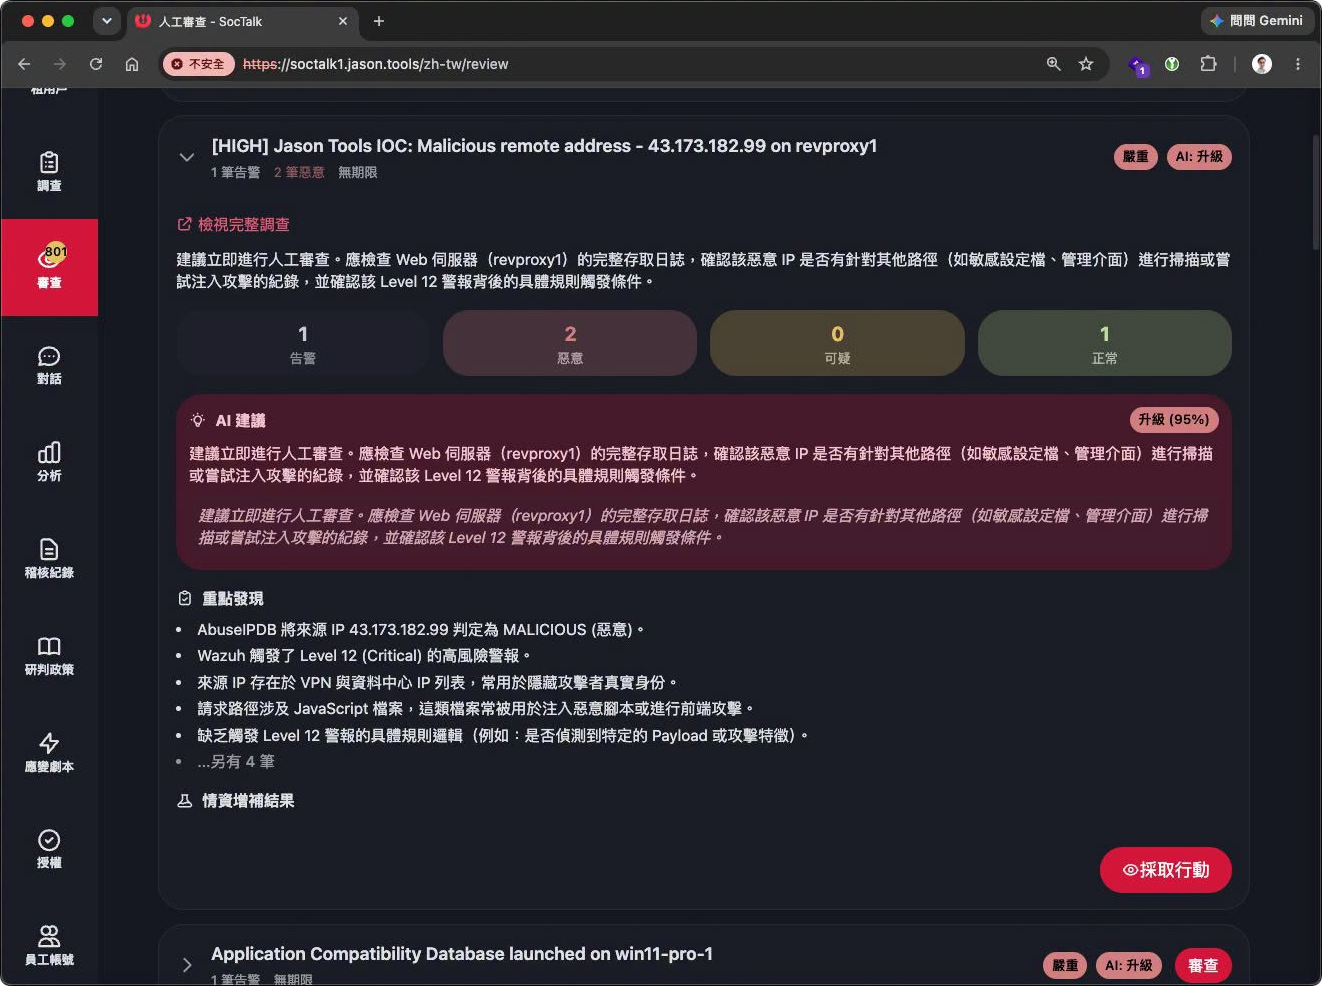
在審查畫面中可以看到 AI 整理的重點發現:AbuseIPDB 將這個 IP 判定為惡意、它存在於 VPN 與資料中心 IP 清單中(常用於隱藏攻擊者身分)、請求路徑涉及 JavaScript 檔案等等,並建議應檢查 Web 伺服器的完整存取記錄,確認是否有掃描或注入攻擊的痕跡。
不過 AI 也很誠實地指出「缺乏觸發 Level 12 警報的具體規則邏輯」。這是因為我沒有結合更多的資料給它判斷,之後要補充更多 Wazuh 規則,或是讓來源送更多資訊進來。AI 判斷得好不好,很大程度取決於你餵給它多少脈絡。
人工審查機制
導入 AI 自動結案,大家最擔心的一定是「AI 誤判把真的攻擊結案了怎麼辦」。SocTalk 在這方面設計得相當保守:
- 研判政策只能更嚴格
可以用無程式碼的編輯器自訂研判政策,但政策只能把判定調得更嚴格、或攔下來交人工,沒辦法用來隱藏任何偵測 - 先用影子模式觀察
新政策與應變劇本可以先以影子模式套在即時流量上,確認行為符合預期再正式啟用 - 處置動作一律人工核准
隔離端點這類應變動作只會產生提案,等資安人員按下核准才會執行 - 完整稽核
所有判定與人工決策都寫入只能附加的稽核記錄
AI 費用控管
現在的資安事件太多,在人力吃緊的情況下搭配 AI 協助是非常必要的措施。不過另一個問題馬上就來了:AI 的費用怎麼辦?警報一天動輒幾百上千筆,每筆都送雲端模型,帳單會很可觀。
SocTalk 有兩種解法:
- 雲端模型+費用控管
內建費用估算與控管功能,每個調查都有 Token 與費用上限,前面截圖中就能看到「27,122 / 200,000」「$0.97 / $5.00」這樣的用量顯示 - 接地端 LLM 伺服器
支援任何 OpenAI 相容的服務與 Ollama。像我一樣接自己的地端 LLM 伺服器,就能達成 Token 自由,資安記錄也不用送出公司
部署方式
SocTalk 以 Apache 2.0 授權開放原始碼,可以地端自建,也可以採用它的雲端服務版本。自建的方式有幾種:
- Demo 虛擬機映像檔
Ubuntu、K3s 與 SocTalk 全部包好,開機後用網頁精靈設定,最快 5 分鐘就能看到效果,Proxmox VE、VMware、Hyper-V 都能跑 - RPM / DEB 套件
裝在既有的 Linux 主機上 - Kubernetes / Helm
正式環境與多租戶部署
另外它原生支援多租戶,每個客戶有獨立的 SOC 環境、憑證與品牌,MSP / MSSP 可以用一套控制平面管理所有客戶,這也是截圖右上角有「所有租用戶」的原因。
結論
Wazuh 很擅長「發現」,但發現之後的研判、查情資、關聯前後事件,一直都是資安人員最花時間的部分。SocTalk 補的正是這一段,而且做法相當務實:能自動結案的就結案,無法確定的交給人,每一步都看得到理由。
我自己用下來最有感的是事件時間軸的重播功能,AI 是怎麼一步步得出結論的,一目了然,比單純給一個分數更讓人放心。繁體中文介面合併之後,台灣的朋友用起來會更順手。
參考資料
- SocTalk:官方網站
https://soctalk.ai - SocTalk:原始碼庫(GitHub)
https://github.com/soctalk/soctalk - SocTalk:說明文件
https://soctalk.github.io/soctalk-docs/ - SocTalk:繁體中文介面翻譯(Pull Request #161)
https://github.com/soctalk/soctalk/pull/161 - Wazuh 官方網站
https://wazuh.com/