本文目錄
像 ModSecurity 這類 WAF 本身就跑在 nginx 裡面,當 nginx 自己出現漏洞,WAF 規則再完整也幫不上忙,這時候還能做什麼?
2026/11/18 nginx 發佈 1.30.7 與 1.31.9,一次修正多個安全問題,其中 HTTP/2 的兩個(CVE-2026-123007、CVE-2026-123633)被稱為 NGINX2Shell,研究單位已經示範可以在不需要任何認證的情況下遠端執行程式碼。我的網站前面是 nginx 加上 ModSecurity,用 jt-waf-mgr(我開發的 nginx+ModSecurity WAF 網頁管理工具,以 AGPL-3.0 開源)管理規則。我的 ModSecurity 就是以模組的形式載入 nginx,漏洞出在 nginx,WAF 本身就在受影響的範圍內,規則完全派不上用場;而要修補就得升級 nginx,升級又可能讓 WAF 模組載不進去。
這篇記錄當晚我怎麼處理,以及之後在一台還沒修補的實驗機上,用 jt-waf-mgr 0.5.1 完整重做一次的過程:發現漏洞、先暫時關閉 HTTP/2、驗證新版 nginx 與 WAF 模組、核准後不中斷服務地升級,最後是萬一升級失敗時的三種處理方式。
漏洞內容與影響範圍
nginx 這次的公告中,和一般網站關係最大的是下面三個。stable 1.30.6(含)以前與 mainline 1.31.8(含)以前都在受影響範圍內(各漏洞的起始版本不同,見下表),修正版是 1.30.7 與 1.31.9:
| CVE | nginx 公告標題 | 嚴重度 | 受影響版本 | 已修正版本 |
|---|---|---|---|---|
| CVE-2026-123007 | Memory corruption in HTTP/2 flow control | major | 1.9.5~1.31.8 | 1.30.7、1.31.9 起 |
| CVE-2026-123633 | Use-after-free in HTTP/2 | medium | 1.19.7~1.31.8 | 1.30.7、1.31.9 起 |
| CVE-2026-118899 | Infinite loop while reading client request body over TLS 1.3 | major | 1.13.0~1.31.8 | 1.30.7、1.31.9 起 |
nginx 官方的公告寫的是 HTTP/2 流量控制視窗溢位,可能讓 worker 程序當掉或造成其他影響;Wiz 等研究單位則已示範在只提供靜態檔案、沒有任何第三方模組的 nginx 上執行程式碼。兩個漏洞的條件不完全相同:CVE-2026-123633 要在 worker_connections 不夠用時才會發生,示範執行程式碼的是 CVE-2026-123007。不過只要有站台開著 HTTP/2,修補順序上就應該當成可遠端入侵的漏洞優先處理。
同一批還修正了 HTTP/3、resolver、mail 與 stream 模組的問題,是否受影響要看自己的設定有沒有用到這些功能。
WAF 規則的作用範圍
ModSecurity 檢查的是 nginx 解析完成、交給它的 HTTP 請求與回應內容。這兩個漏洞位在 nginx 自己處理 HTTP/2 連線與流量控制的程式裡,不是 ModSecurity 規則看得到的請求內容,所以不能靠 WAF 規則修補或當成可靠的緩解。
所以在這種部署下,我採取的是兩項主要措施(前面如果還有一層會終止 HTTP/2 的代理,或能先限制來源,也可以當成應變手段,但效果要依實際的連線路徑確認):
- 升級 nginx
根本的解法。要注意nginx -s reload只會重新讀取設定,舊的主程序仍在執行舊程式,換完套件後要重新啟動,或用平滑升級(送USR2讓新程式接手)才會生效。 - 升級前先關閉 HTTP/2
暫時的緩解。一般瀏覽器會自動改用 HTTP/1.1,網站功能不受影響,只是少了 HTTP/2 的效能優勢。但 gRPC 或只支援 HTTP/2 的 API 用戶端不會降級,關閉後會連不上,要先盤點有沒有這類服務。
升級 nginx 的難處:WAF 模組要跟著換
升級本身不難,難的是升級後 WAF 還在不在。
ModSecurity 在 nginx 上是以動態模組(ngx_http_modsecurity_module.so)載入的,這個模組要對應 nginx 的確切版本編譯。nginx.org 的套件庫沒有提供這個模組,多數人是自己編譯;直接 apt upgrade 升上新版 nginx,舊模組就載入失敗,nginx -t 不通過。這時常見的「解法」是把載入模組那行和各站台的 modsecurity 指令一起註解掉讓網站恢復(只拿掉 load_module 會變成不認得的指令,一樣通不過),結果是 WAF 被拿掉了,而且常常一拿掉就沒再裝回去。
這次還多了一個問題:ModSecurity 模組底下的 libmodsecurity 函式庫。Debian 12 套件庫裡的版本是 3.0.9,Debian 安全追蹤頁上仍有好幾個標成未修補(vulnerable)的 CVE,所以我決定改用上游 3.0.17 自行編譯。
當晚的處理時間軸
照實記錄如下。當晚發生時,jt-waf-mgr 還沒有處理 nginx 本身漏洞的功能,下面「自動」的部分是當晚開發、凌晨上線的:
| 時間 | 動作 | 方式 |
|---|---|---|
| 11/18 深夜 | 看到 NGINX2Shell 的公開消息,確認我的 nginx 1.30.6 在受影響範圍,而且有 6 個站台開著 HTTP/2 | 人工 |
| 11/19 00:08 | 先把 6 個站台的 HTTP/2 關掉(先備份設定、nginx -t 通過後 reload),實測都改走 HTTP/1.1、回應碼不變 | 人工 |
| 00:33 | 準備 nginx 1.30.7 用的 WAF 模組,改用 libmodsecurity 3.0.17 編譯;用我的正式規則比對 9,578 個請求(45 個站台的真實請求加上合成攻擊),3.0.9 與 3.0.17 各封鎖 2,218 個,逐筆比對的判定差異為 0 | 人工 |
| 00:58 | jt-waf-mgr 0.4.98 上線,開始讀取 nginx.org 的安全公告。第一次執行就發出緊急警示,也找出同樣要 1.30.7 才修好的 TLS 1.3 問題(CVE-2026-118899) | 自動 |
| 07:26 | 我用一次性驗證碼核准更新,nginx 不中斷服務地升級到 1.30.7,搭配 libmodsecurity 3.0.17 的模組;10 個健康檢查網址的回應碼與升級前相同 | 核准後自動 |
| 07:27 | 把 HTTP/2 開回來,逐站實測都已改走 HTTP/2 | 人工 |
| 09:40 | jt-waf-mgr 0.5.1 上線,加上退回上一版、改用其他模組、下載備份、管理介面連不上時的處理方式,以及預設關閉的自動套用選項 | 新功能 |
07:27 那一步是手動的,因為 HTTP/2 當初是我自己手動關的;由 jt-waf-mgr 關閉的,更新後會自動開回來,後面的實驗機重現可以看到。
過程中也踩到自己的問題:當晚要核准 nginx 更新時,網頁上少了一次性驗證碼的欄位(先前只用指令列測過),一度無法在網頁上核准,0.4.100 修正;說明不到 10 個字時會先用掉驗證碼,0.5.0 修正;實驗機重現時又發現模組驗證通過後提出更新會讀到舊狀態,0.5.1 修正。之後每個需要人操作的流程,都改成一定要在瀏覽器實際走過一次,並加入自動化的瀏覽器測試。
實驗機重現的環境
以下在一台還沒修補的實驗機上完整重做一次,每一步都是在瀏覽器實際操作,nginx 也是真的升級:
- Debian 12,nginx.org 套件庫的 nginx 1.30.6(
1.30.6-1~bookworm) - 兩個開著 HTTP/2 的測試站台:
app.example.com(http2 on;寫法)與shop.example.com(listen 8443 ssl http2;寫法) - ModSecurity 模組啟用中,jt-waf-mgr 0.5.1 全新安裝
發現漏洞:讀取 nginx.org 安全公告
jt-waf-mgr 平常每 6 小時檢查一次(一天四個時段,加上最多 30 分鐘的隨機延遲),也可以按「立即檢查」。檢查時會先由 root 工作只針對 nginx 套件庫的來源執行 apt-get update,再讀取 nginx.org 的安全公告頁,比對兩件事:
- 已安裝的 nginx 版本是否在公告的受影響範圍內
- 公告涉及的功能,站台設定裡有沒有用到:例如 HTTP/2 看有沒有
http2 on或listen … http2,HTTP/3 看http3 on或listen … quic,mail 與 stream 看有沒有對應的區塊,resolver、alias 看有沒有這個指令
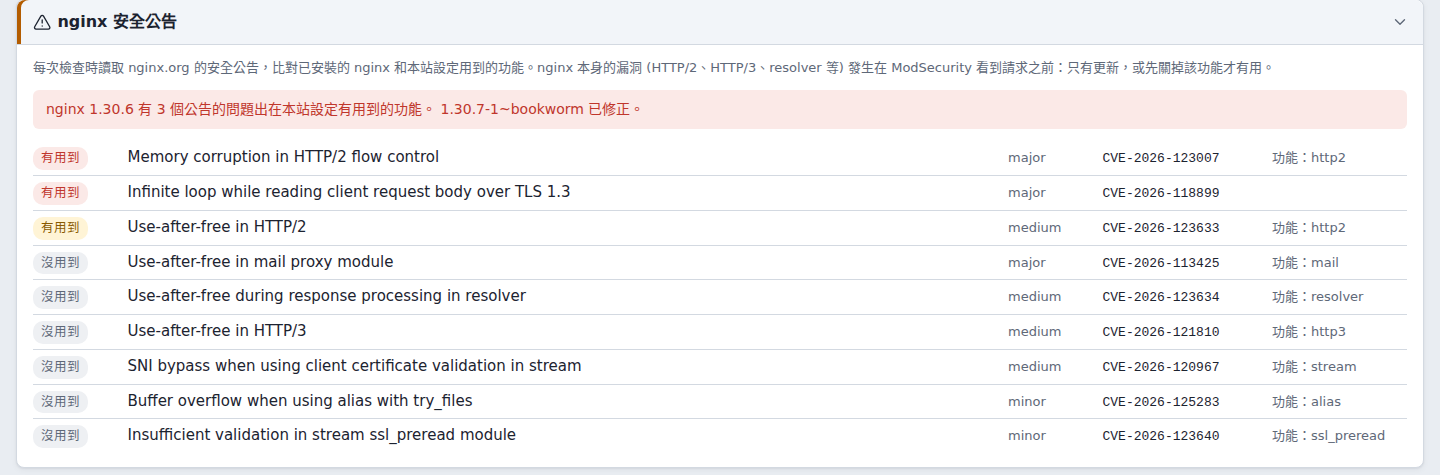
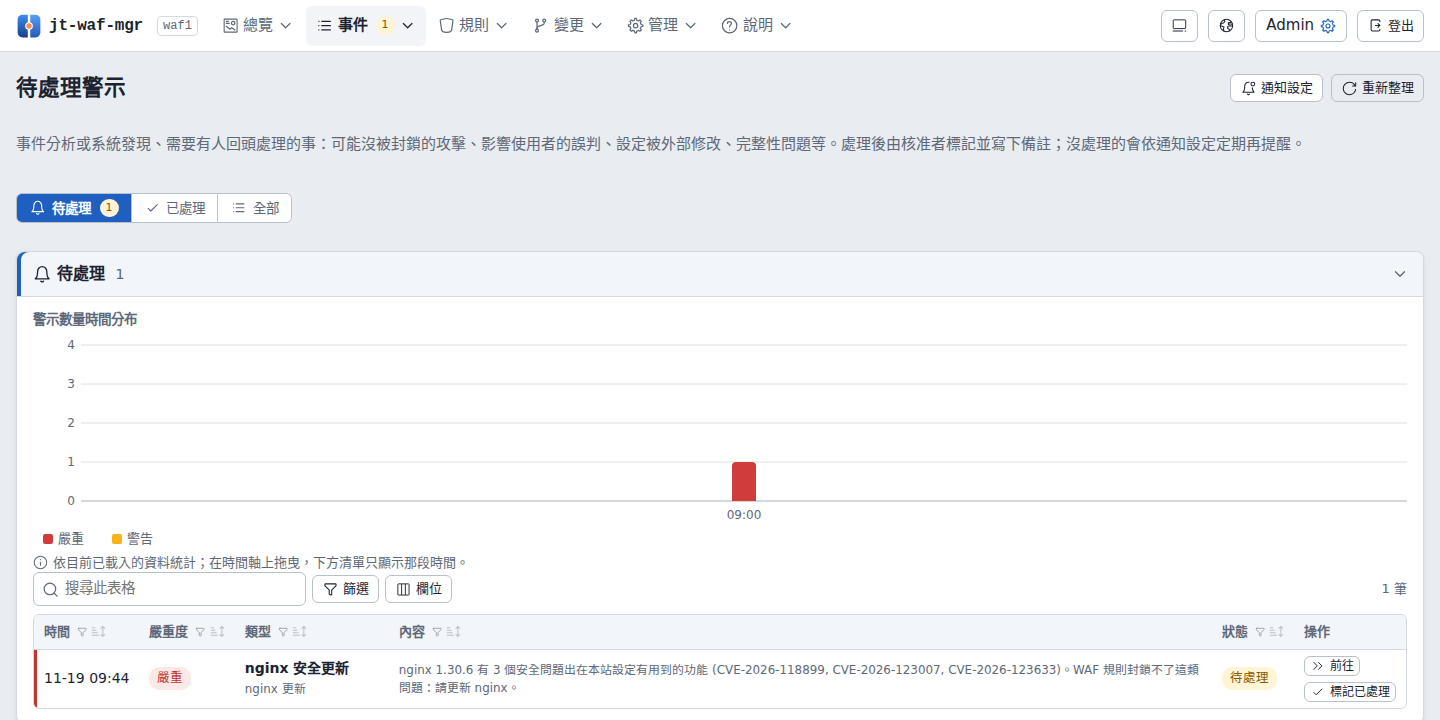
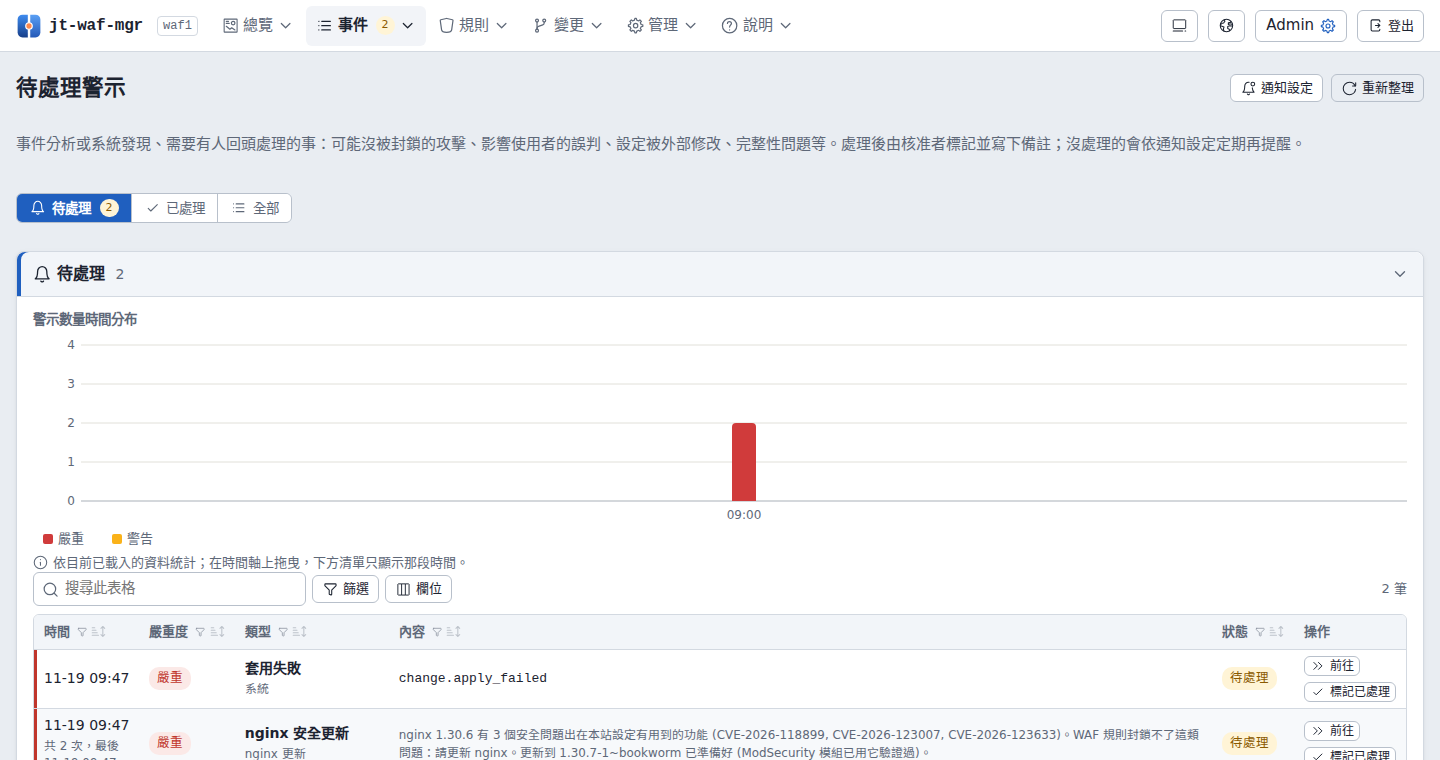
實驗機按下「立即檢查」後 12 秒內就發出「nginx 安全更新」的緊急警示,內容寫明 1.30.6 有 3 個公告的問題出在有用到的功能上(其中 TLS 1.3 那則是保守列入,見下段),並說明 WAF 規則封鎖不了,要更新 nginx。
nginx 更新頁會逐條列出公告,標示「有用到」或「沒用到」。CVE-2026-118899 的標題是 TLS 1.3。jt-waf-mgr 目前沒有判斷 TLS 1.3 實際有沒有啟用(nginx 1.23.4 起 ssl_protocols 預設就包含 TLSv1.3),標題對不到已知功能的公告一律算成有用到,寧可多報也不漏報。
版本比對只對 nginx.org 套件的版本號(例如 1.30.6-1~bookworm)做精確判斷;發行版自己的 nginx 套件可能把修正移植到舊版號裡,系統會標示為無法精確判斷,不自動處置。
暫時關閉 HTTP/2 的緩解措施
公告的嚴重度是 major 以上,而且影響到目前設定開著的 HTTP/2 或 HTTP/3 時,系統會提出「暫時關閉 HTTP/2」的變更。這個行為由設定「嚴重公告時自動關閉 HTTP/2 或 HTTP/3」控制,預設開啟,而且會自動核准、不等人,因為對一般網站來說,關閉 HTTP/2 只會讓瀏覽器改用 HTTP/1.1,風險比漏洞小得多。有 gRPC 或只支援 HTTP/2 的服務時,自動關閉會讓它們中斷,這類環境要先在「設定 → nginx 更新」把這個開關關掉,改成人工判斷。
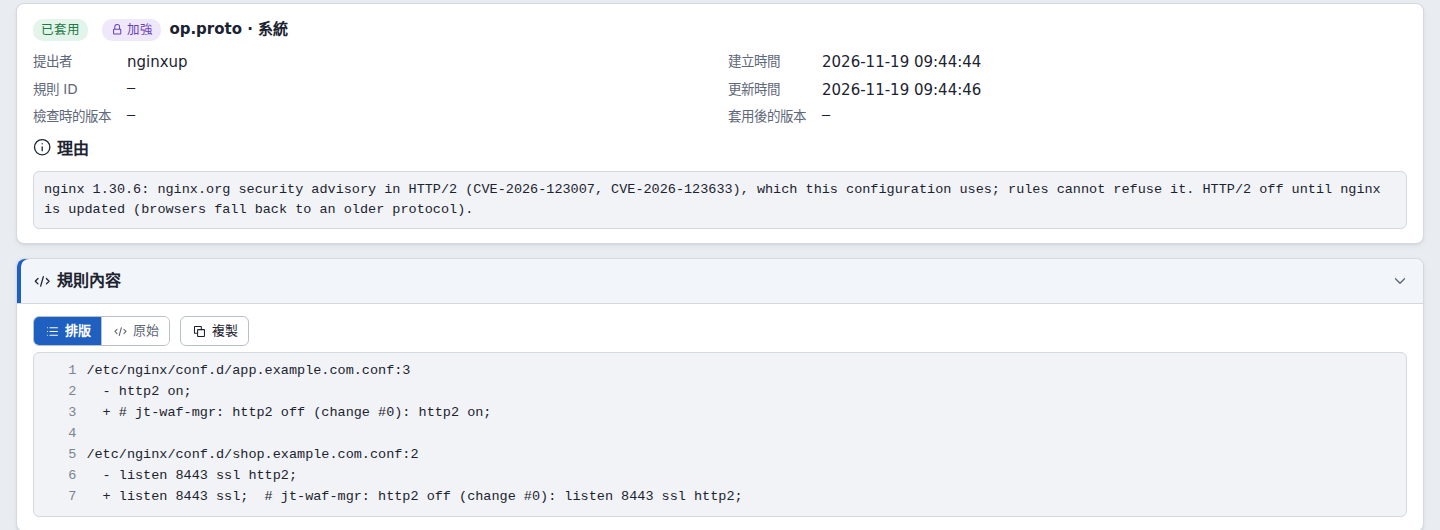
每一行修改都會標上變更編號並保留原文:
http2 on;整行改成註解:# jt-waf-mgr: http2 off (change #0): http2 on;listen 8443 ssl http2;拿掉http2,原文放在行尾註解- HTTP/3 則是把
listen … quic整行註解掉;只剩 QUIC 監聽的server區塊不處理(關掉會沒有任何監聽)
套用由 root 專用的套用程式執行:先確認檔案和規劃時相同,寫入後確認只改到預定的指令,而且整份設定(含 http 層與 include 進來的檔案)已經沒有任何啟用 HTTP/2 的地方;有改不到的寫法就不套用。接著跑 nginx -t、reload,確認新的 worker 已經起來,並等舊 worker 處理完手上的連線結束(最多等 120 秒,還沒結束的會記在歷程裡;reload 前已經建立的 HTTP/2 連線要等它結束才算真的關閉),再比對健康檢查網址在修改前後的回應碼,任何一步失敗就把檔案放回去並再 reload 一次。
注意:自動關閉只對 nginx.org 套件的版本生效;發行版的 nginx 會提出變更,等管理者核准。指令要單獨寫在一行,和其他指令寫在同一行的不會修改。
準備修補:用新版 nginx 試載 WAF 模組
接著要準備 1.30.7 用的 ModSecurity 模組。專案附有 deploy/build-modsecurity-module.sh,可以在另一台相同系統與 CPU 架構的主機,或 WAF 主機本身編譯,不影響執行中的 nginx。要用自行編譯的 libmodsecurity,指定 MODSECURITY_PREFIX=/usr/local/modsecurity-<版本>,模組會從這個目錄載入函式庫,所以 WAF 主機上的同一個路徑也要裝好這個版本的 libmodsecurity,只搬 .so 是不夠的。
編好的 .so 與 module.json 上傳後,模組必須先在 root 自己的信任清單上(在 WAF 主機上以 root 執行編譯腳本時會自動信任;在別台編譯的,要執行 sudo jt-waf-mgr nginx-module-trust 檔案 --sha256 <SHA-256>),否則系統不會下載也不會測試。通過信任檢查後,系統會:
- 用
apt-get download下載 1.30.7 套件但不安裝,並核對 SHA-256 與 apt 簽章索引相符 - 解開套件,用新版 nginx 程式在本機另一個連接埠啟動,實際載入模組
- 送一筆會觸發專用測試規則的請求,必須回 403;再送一筆一般請求,必須回 200
這個測試確認的是模組能被新版 nginx 載入、而且真的會擋下請求,不是完整的 CRS 規則測試。實驗機從上傳到驗證完成約 15 秒(含下載套件)。
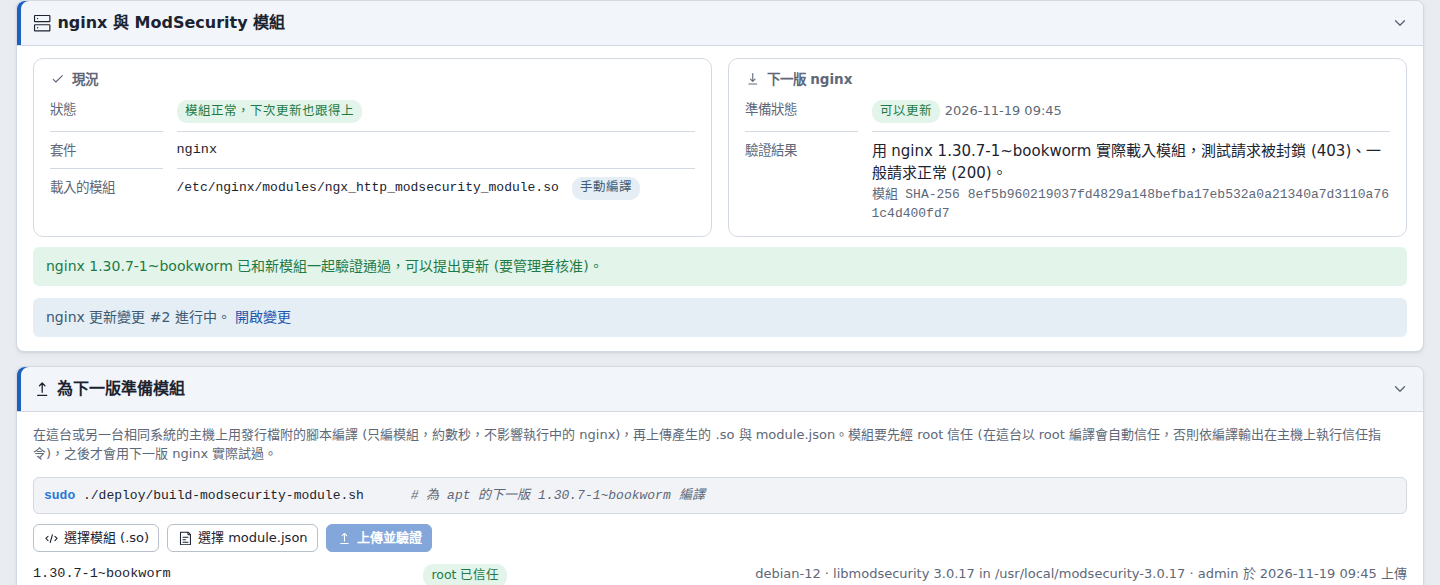
驗證通過,而且有影響到本站的公告時,系統會自動提出更新變更,等管理者核准;沒有相關公告的一般新版本,則要管理者自己提出。
核准前先看「萬一升級失敗」
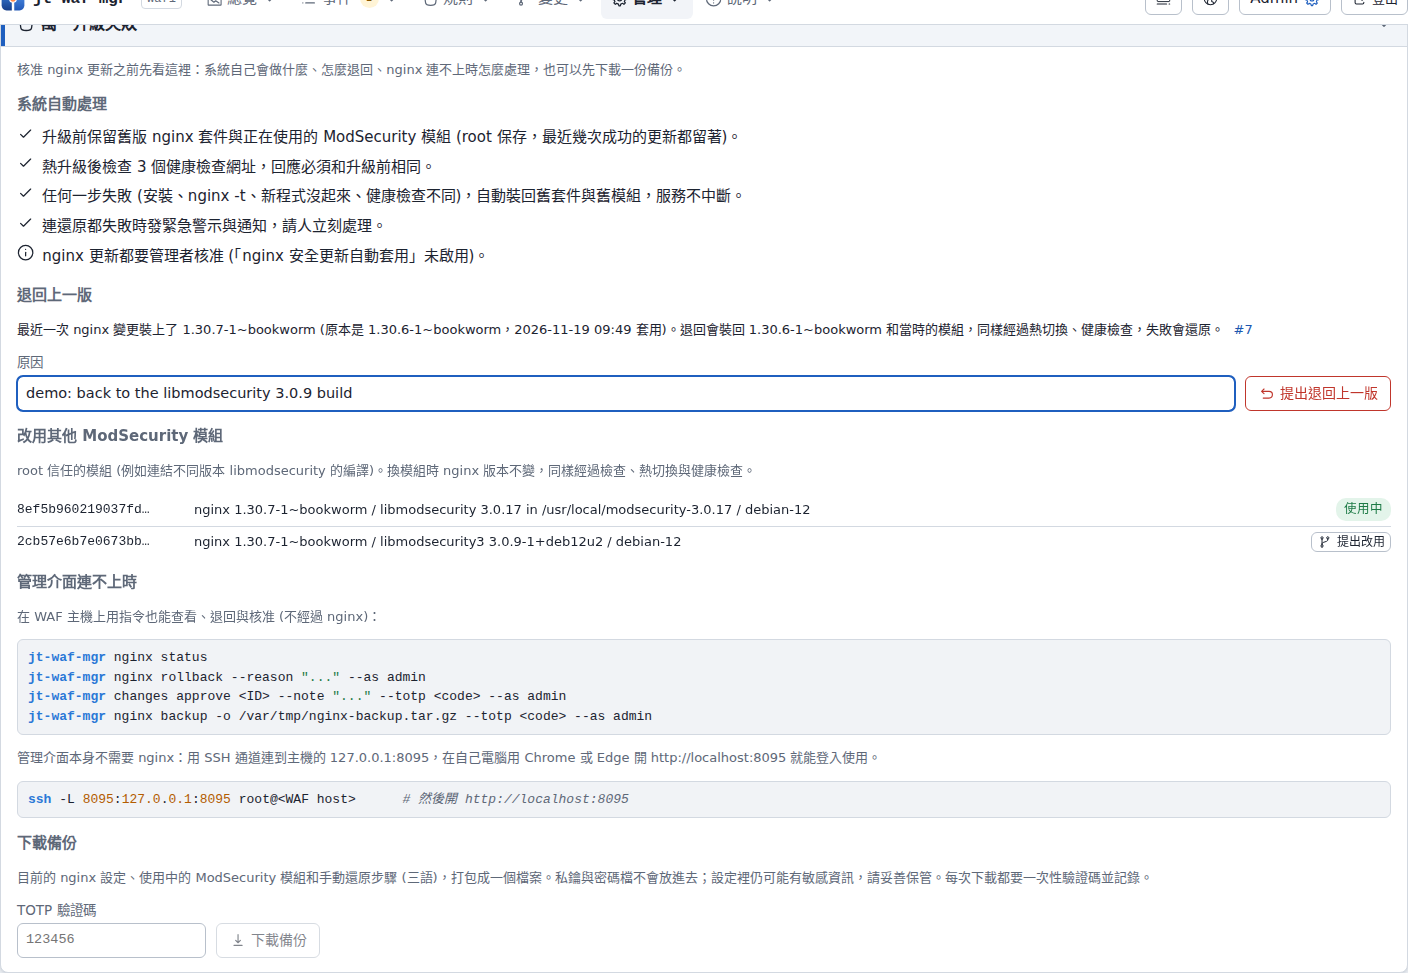
nginx 更新的核准畫面上,會先說明系統自己會做什麼,再說明管理介面連不上時的處理方式:
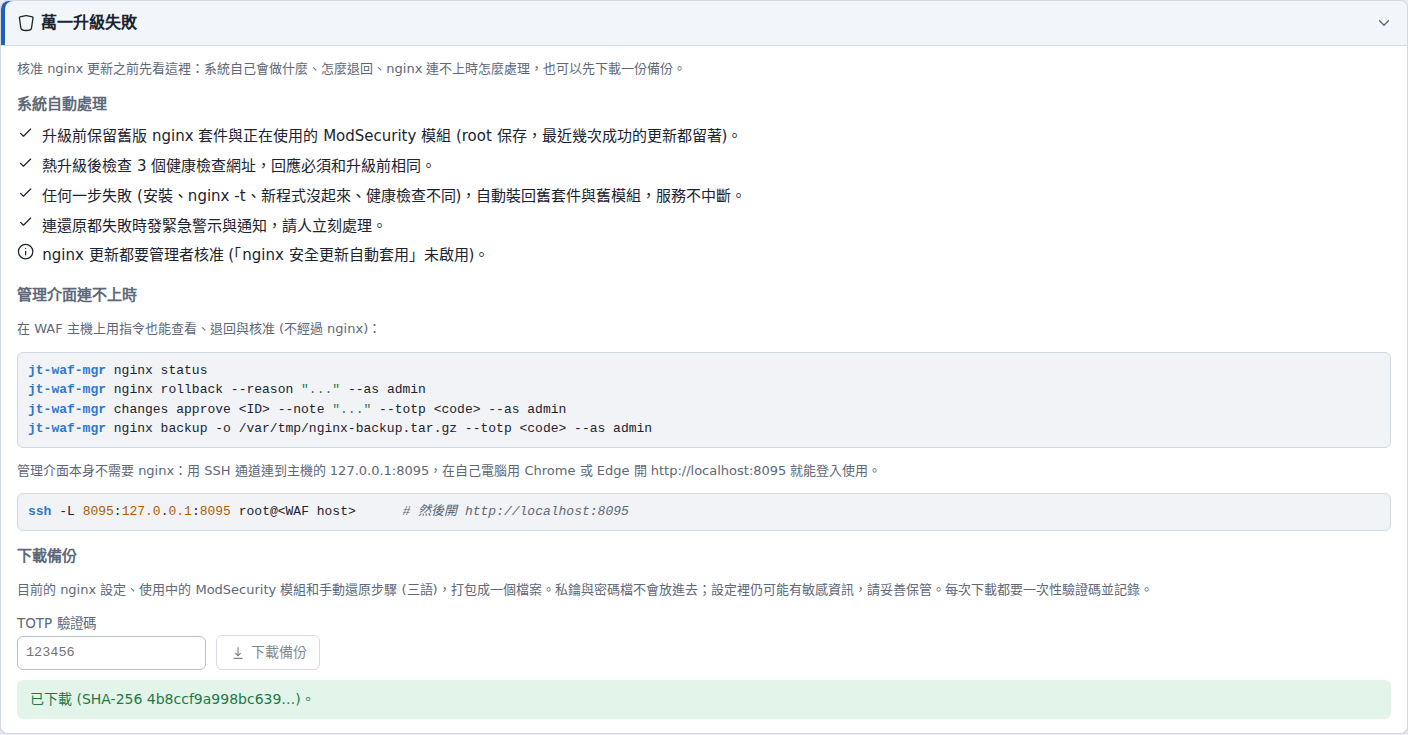
核准前也可以先下載一份備份,內含目前的 nginx 設定目錄、使用中的模組、還原步驟(中英文完整步驟,日文為摘要)與檔案雜湊。私鑰與密碼檔會依檔名排除(.key、htpasswd 這類),內容含 PEM 私鑰的檔案也會排除,但檔名不符合規則的秘密檔案(例如自己命名的 auth_basic_user_file、TLS session ticket 金鑰)仍可能被打包,但設定檔裡直接寫的 API 金鑰、上游認證標頭仍會在裡面,備份檔仍要當成機密保管。/etc/letsencrypt 這類放在 nginx 目錄以外的憑證、以及 nginx 套件本身則不在裡面。每次下載都要一次性驗證碼,並留下稽核記錄。
核准與不中斷服務的升級
核准 nginx 更新只限管理者,要寫下至少 10 個字的說明,再輸入一次性驗證碼(TOTP):
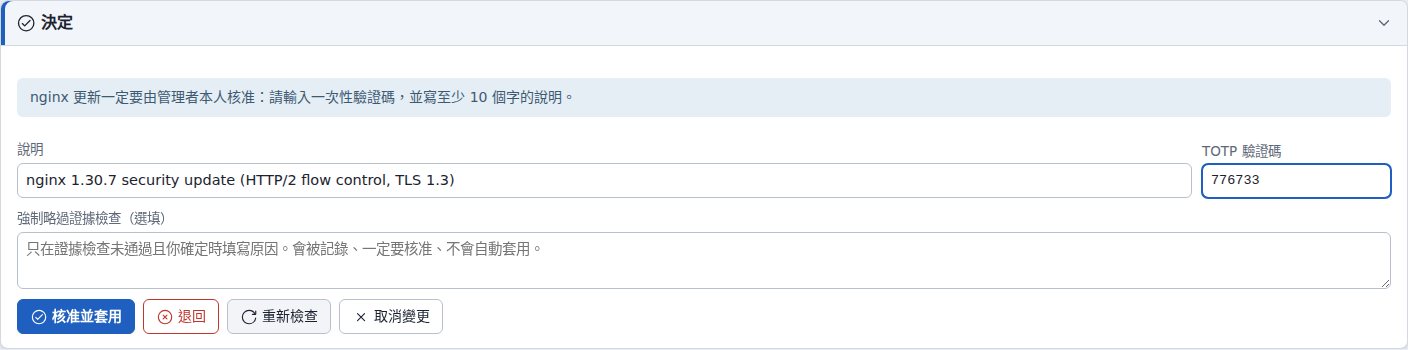
核准後由 root 專用的程式再檢查一次:apt 提供的仍是驗證過的版本、新舊套件的 SHA-256 與 apt 索引相符、模組在信任清單上,並用新版 nginx 再試載一次模組。執行升級的服務只允許連線到本機。
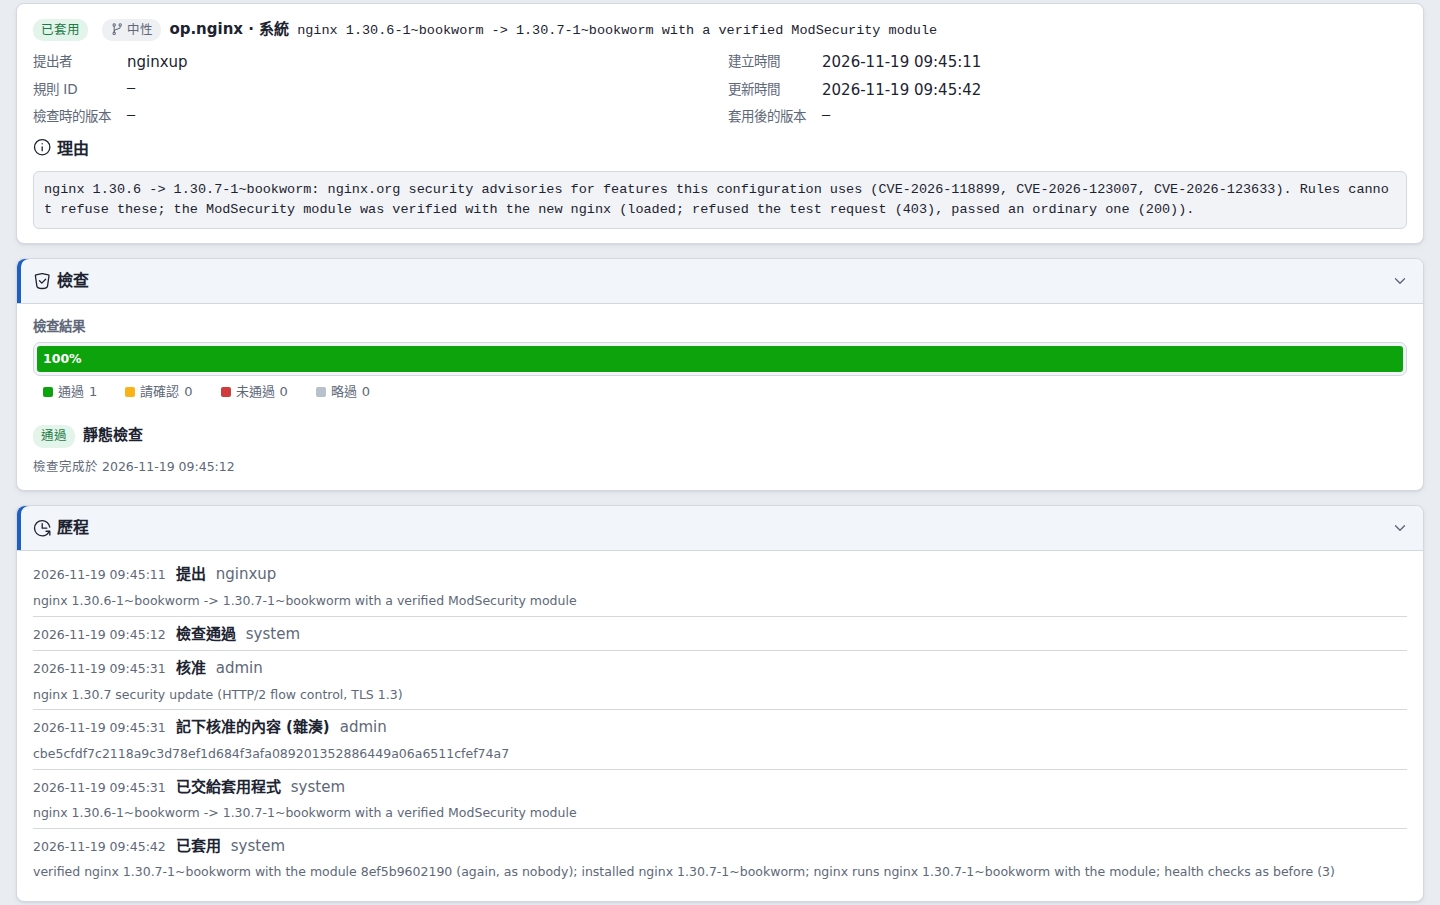
升級本身不重新啟動 nginx。nginx.org 套件安裝時,套件腳本自己就會做平滑切換(送 USR2 讓新主程序起來,再送 QUIT 給舊的),jt-waf-mgr 不介入這段,事後再檢查主程序是否真的換成新程式;如果套件腳本沒有換成,程式才自己送 USR2,等新程式與 worker 都就緒後,再送 QUIT 讓舊的主程序處理完手上的連線後結束。舊主程序在新程式確定起來之前一直在服務。開發時在建置機壓測,每次 1,000~1,500 個請求在切換期間都沒有失敗;不過長時間連線會讓舊 worker 留到連線結束,有設定 worker_shutdown_timeout 時逾時的連線會被關閉。
換完之後會檢查三件事:主程序真的在跑新程式、nginx -t 通過、健康檢查網址的回應碼與升級前相同。實驗機從核准到完成約 10 秒,歷程裡記下了 root 程式做的每一件事。
修補後恢復 HTTP/2
更新成功後,nginx 相關的警示會自動結案,系統也會馬上再檢查一次。這次檢查發現 1.30.7 已經不在 HTTP/2 任何公告的受影響範圍內,就提出另一筆變更,把當初標記的那幾行原樣放回;實驗機上這筆變更在升級完成後幾秒內就自動套用了。
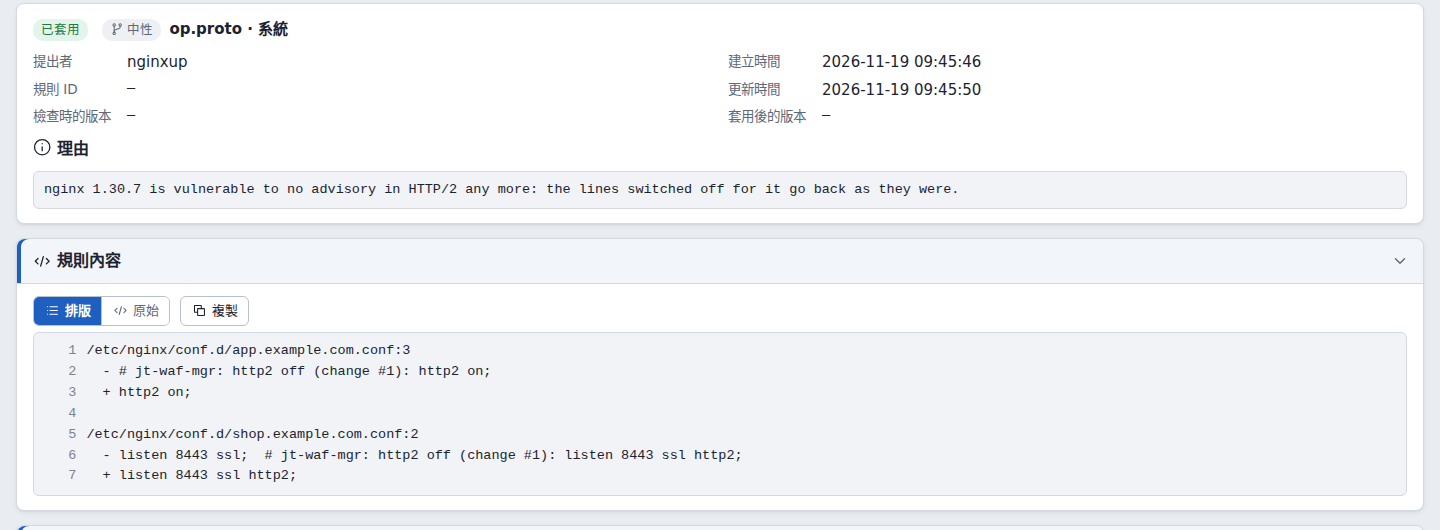
只有 jt-waf-mgr 自己關掉、有標記的行會被恢復,手動改的設定不會被動到,這也是當晚 07:27 那一步要我自己來的原因。
萬一升級失敗的三種處理方式
升級流程本身在失敗時會自動還原。下面三種情境都在實驗機上實際做過。
升級後才發現問題:退回上一版
root 程式會保留最近 2 次成功升級的舊套件與舊模組。舊模組如果是連結自行編譯的 libmodsecurity,/usr/local/modsecurity-<版本> 這類目錄也要留著,刪掉就退不回去。在 nginx 更新頁寫下原因、按「提出退回上一版」,一樣要管理者用一次性驗證碼核准。
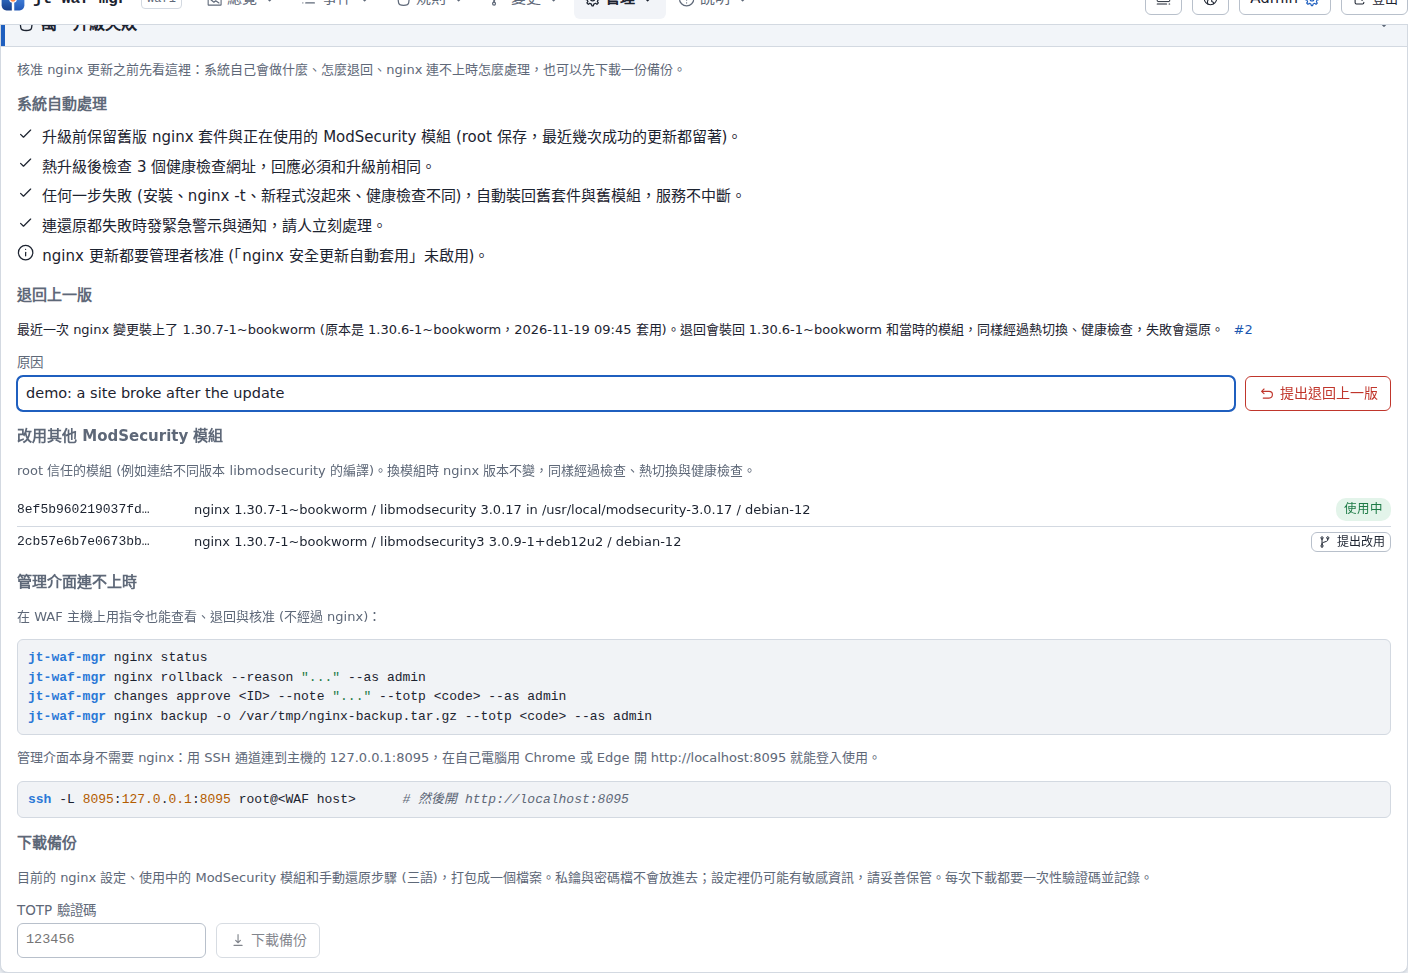
root 會先確認目前的 nginx 與模組仍是那次變更裝上的版本,用 apt 索引(或當時記下的 SHA-256)核對保留的套件,用舊版 nginx 試載舊模組,再用同樣不中斷服務的方式換回去。退回一次只回到上一個狀態,實驗機從 1.30.7 退回 1.30.6 約 10 秒。
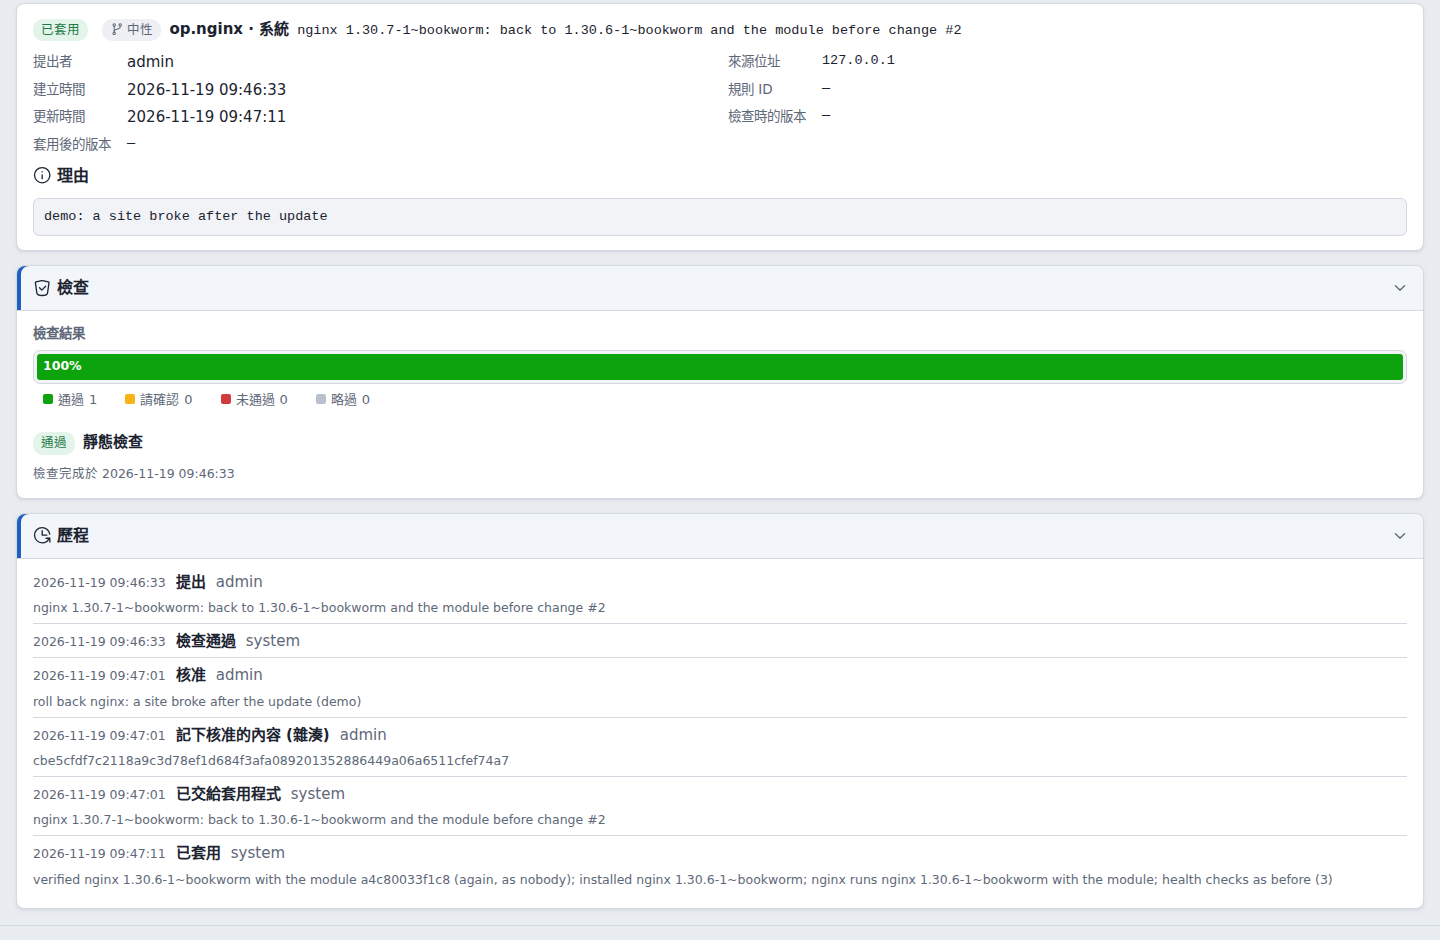
每次 nginx 變更套用成功後,系統都會馬上再檢查一次。退回後發現 1.30.6 又在漏洞範圍內,幾秒內就再次自動關閉 HTTP/2,這是預期中的行為。要注意兩點:退回到關閉 HTTP/2 之間有幾秒的空窗;關閉 HTTP/2 也處理不了 TLS 1.3 那個問題,退回只能當成短暫的過渡,問題排除後要盡快再升級。
升級途中失敗:自動還原
為了示範,我在升級的同時把其中一個健康檢查網址的後端停掉。升級後檢查到 https://app.example.com/ping/ 從 200 變成 502,root 程式立刻裝回 1.30.6 和原本的模組,nginx -t 通過。nginx 在過程中持續服務、WAF 照常封鎖,當然那個被停掉後端的網址仍然是 502,要等後端修好。
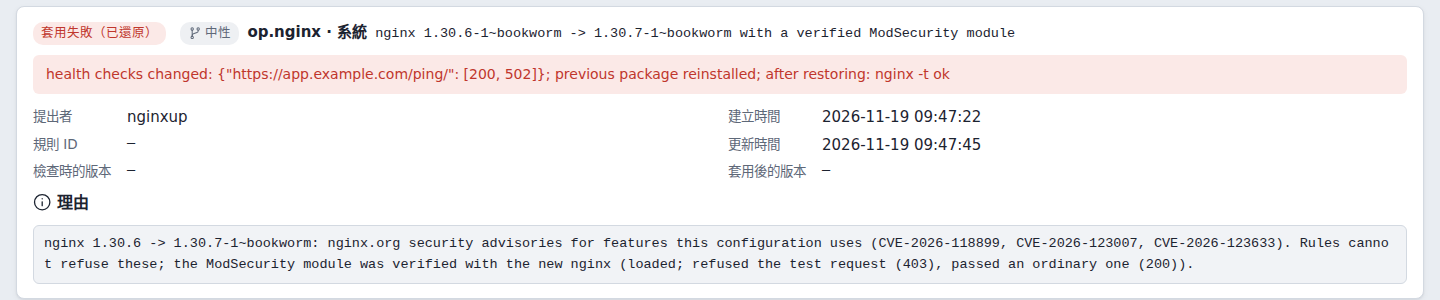
變更會標成「套用失敗(已還原)」並寫明原因,同時發出緊急警示;連還原都失敗時,也會發出緊急警示請人立刻處理。
改用另一個 ModSecurity 模組
如果新的 libmodsecurity 版本有問題,可以讓目前的 nginx 改用 root 信任的另一個模組,例如連結 Debian 套件 3.0.9 的編譯。nginx 版本不變,一樣經過試載、不中斷服務的切換與健康檢查,這筆變更也可以用「退回上一版」換回來。
nginx 完全連不上時的處理
管理介面平常透過 nginx 存取,但 jt-waf-mgr 的網頁服務本身不需要 nginx,它在主機上監聽 127.0.0.1:8095。nginx 整個起不來時有兩條路:
從自己的電腦開 SSH 通道,再用 Chrome 或 Edge 開 http://localhost:8095,照常登入:
ssh -L 8095:127.0.0.1:8095 root@<WAF 主機>或在主機上直接用指令查看、退回與核准,同樣要一次性驗證碼。驗證碼是用參數帶入的,會留在 shell 歷程裡,執行期間同主機的其他使用者也可能從程序清單看到;雖然只能用一次、很快就過期,貼記錄給別人看時仍要拿掉:
jt-waf-mgr nginx status
jt-waf-mgr nginx rollback --reason "升級後站台出問題" --as <管理者>
jt-waf-mgr changes approve <編號> --note "退回 nginx:站台出問題" --totp <驗證碼> --as <管理者>
jt-waf-mgr nginx backup -o /var/tmp/nginx-backup.tar.gz --totp <驗證碼> --as <管理者>
專案的 docs/RECOVERY.zh-TW.md 另外寫了完全手動還原的步驟:先裝回保留的舊模組,再 dpkg -i 舊套件並 apt-mark hold。注意 nginx.org 套件安裝時,套件腳本本身就會讓執行中的 nginx 換成新裝的程式,所以模組一定要先放好;裝完不要只看 nginx -v,要確認主程序實際執行的程式(例如 ls -l /proc/$(cat /run/nginx.pid)/exe 沒有顯示 (deleted))。apt-mark hold 是 jt-waf-mgr 平常就有的設定,nginx 由它驗證過模組後才升級,不要自己 unhold 後用 apt upgrade 升級。
完全自動套用的選項
設定裡的「nginx 安全更新自動套用」預設關閉,要管理者用一次性驗證碼才能開啟。開啟後,只要有影響本站功能的公告、下一版也已經用 WAF 模組驗證過,系統就直接套用,不等人核准;流程一樣是試載、不中斷服務的升級、健康檢查與失敗還原,前後都會通知。
注意這裡的「影響本站」不分嚴重度,minor 的公告也算。我自己維持關閉,nginx 升級還是由人看過再按。真的要開,建議先把重要的站台與管理介面本身都加進健康檢查網址,因為健康檢查比對的是回應碼,網址沒列進去的站台壞了不會被發現;就算列進去,錯誤頁回 200、登入失效回同樣的轉址碼這類問題也看不出來,重要功能升級後仍要自己點過一次。
適用範圍與限制
- 作業系統:Debian 12/13、Ubuntu 24.04 以上(apt 與 dpkg)
- nginx 套件:只支援 nginx.org 套件庫的單一
nginx套件,加上自行編譯的 ModSecurity 模組。Debian 自己的 nginx(nginx加nginx-common)不支援驗證後升級;使用libnginx-mod-http-modsecurity套件版模組時,只顯示狀態,不做驗證與提出更新 - 其他自行編譯的模組:除了 ModSecurity 以外還有其他自編模組時,不處理
- 模組要每一版重新編譯:新版 nginx 出來時,要先編好對應的模組並加入信任清單,才能驗證與升級
- 單機:jt-waf-mgr 目前只管理一台 nginx 主機,負載平衡後面有多台的架構不適用
結論
這次最大的體會是:WAF 不是萬能的。這次的漏洞在 nginx 自己的 HTTP/2 協定處理與記憶體管理裡,ModSecurity 的規則攔不到,寫得再好也沒用,這時候真正有用的是兩件事:盡快升級 nginx,以及升級之前先把受影響的功能關掉。
而升級真正的風險,在於手動編譯的 ModSecurity 模組會不會跟著壞掉。我在 jt-waf-mgr 裡把這件事拆成「先用新版 nginx 試過模組、通過才提出更新、由人核准、不中斷服務地換上、檢查不過就退回」,當晚凌晨從看到消息到正式機升級完成,WAF 模組一直都在載入狀態。
不論有沒有用 jt-waf-mgr,如果你的 nginx 有開 HTTP/2,請先確認版本:nginx.org 的套件要 1.30.7 或 1.31.9 以上;發行版自己的套件可能把修正移植到舊版號裡,要看該發行版的安全公告。還沒辦法升級的話,先關閉 HTTP/2 也比放著好。
參考資料
- nginx security advisories
https://nginx.org/en/security_advisories.html - nginx 1.30.7 修改記錄
https://nginx.org/en/CHANGES-1.30 - Wiz:Unauthenticated Remote Code Execution in NGINX: CVE-2026-123633 and CVE-2026-123007
https://www.wiz.io/blog/nginx-http2-rce-vulnerabilities - JFrog:Nginx2Shell: All You Need to Know About CVE-2026-123007 and CVE-2026-123633
https://research.jfrog.com/post/nginx2shell-all-you-need-to-know-about-cve-2026-123007-and-cve-2026-123633/ - Debian 安全追蹤:modsecurity
https://security-tracker.debian.org/tracker/source-package/modsecurity - jt-waf-mgr(GitHub)
https://github.com/jasoncheng7115/jt-waf-mgr - jt-waf-mgr 專案介紹網站
https://jasoncheng7115.github.io/jt-waf-mgr/ - jt-waf-mgr:nginx 升級後起不來時的處理(RECOVERY.zh-TW.md)
https://github.com/jasoncheng7115/jt-waf-mgr/blob/v0.5.1/docs/RECOVERY.zh-TW.md